Sommaire de l’article
Un attaquant qui peut remplacer le firmware d’un appareil en contrôle tout : il peut y installer une porte dérobée, voler les secrets ou transformer l’appareil en point d’entrée sur le réseau du client. Il suffit pour cela d’un accès à la mémoire flash ou aux ports de débogage, ou d’une faille dans la mise à jour.
Le démarrage sécurisé (secure boot) répond à ce risque : l’appareil refuse d’exécuter un logiciel qui n’a pas été signé par le fabricant.
Le principe : une chaîne de vérifications
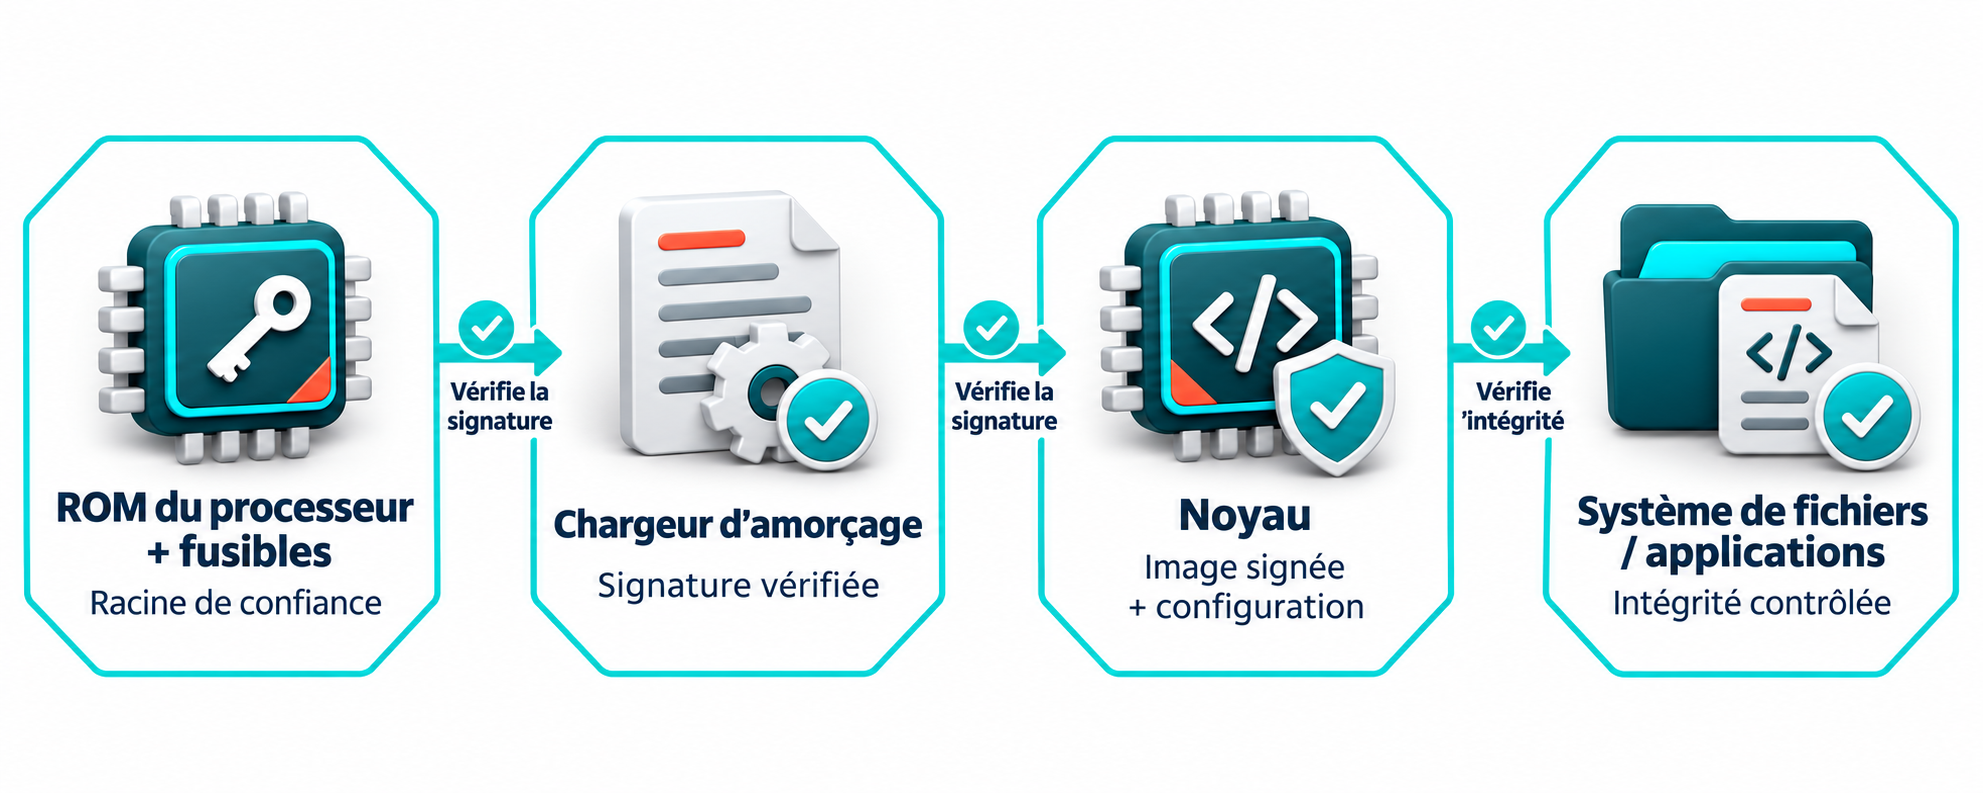
Le démarrage se fait par étapes, chacune chargeant la suivante. Le démarrage sécurisé ajoute une règle : chaque étape vérifie la signature de la suivante avant de lui passer la main.
- La ROM du processeur, gravée en usine et non modifiable, vérifie le premier chargeur d’amorçage avec une clé publique dont l’empreinte est inscrite dans des fusibles.
- Le chargeur d’amorçage (U-Boot, TF-A, ou celui du microcontrôleur) vérifie le noyau et ses données de configuration.
- Le noyau vérifie le système de fichiers, par exemple avec dm-verity, ou les applications qu’il lance.
La ROM et les fusibles forment la racine de confiance : tout le reste en dépend. Chaque fabricant de processeur a son mécanisme (HAB et AHAB chez NXP, démarrage sécurisé de la ROM chez STMicroelectronics, etc.), avec ses propres outils de signature.
Les maillons faibles
La chaîne n’est solide que si chaque maillon tient. Les failles les plus courantes ne viennent pas de la cryptographie, mais de la mise en œuvre :
- Une étape non vérifiée : le chargeur d’amorçage est signé, mais il lance un noyau sans vérifier sa signature, ou le système de fichiers n’est pas contrôlé.
- Un chargeur d’amorçage interruptible : une console série ouverte permet de modifier la commande de démarrage et de lancer autre chose.
- Des variables d’environnement modifiables : les paramètres du chargeur d’amorçage, stockés en flash sans protection, changent ce qui démarre.
- Le mode développement resté actif : certains processeurs démarrent en mode « ouvert » tant que les fusibles de verrouillage ne sont pas programmés ; la vérification a lieu, mais un échec est seulement signalé.
- Pas de protection contre le retour arrière : un attaquant réinstalle une ancienne version, correctement signée, mais vulnérable.
La gestion des clés, avant tout
Programmer les fusibles est irréversible : une erreur peut rendre une série entière de cartes inutilisable, ou figer une clé compromise. Avant d’activer le démarrage sécurisé en production, il faut avoir décidé :
- Où sont stockées les clés privées de signature : dans un module matériel de sécurité (HSM) ou au moins sur un poste isolé, jamais dans le dépôt de code ou sur le serveur d’intégration continue.
- Qui peut signer, et comment les signatures sont tracées.
- Comment révoquer une clé : la plupart des processeurs acceptent plusieurs clés et permettent d’en invalider une par fusible.
- Comment gérer l’anti-retour arrière : un compteur de version, en fusibles ou en mémoire protégée, que le chargeur d’amorçage compare avant de démarrer.
Le démarrage sécurisé et la mise à jour
Les deux mécanismes se complètent. La mise à jour sécurisée vérifie le logiciel au moment de son installation ; le démarrage sécurisé le vérifie à chaque démarrage, y compris si la flash a été modifiée directement. Ils peuvent partager la même infrastructure de signature, à condition de bien séparer les clés selon leur usage.
Vérifier qu’il fonctionne vraiment
Un démarrage sécurisé se teste comme un attaquant le contournerait : modifier un octet du noyau et vérifier que l’appareil refuse de démarrer, tenter d’interrompre le chargeur d’amorçage, réinstaller une ancienne version signée, lire l’état des fusibles. Ces tests font partie d’un audit de sécurité produit.
Ce que nous faisons avec vous
Nous concevons et mettons en œuvre la chaîne de démarrage sécurisé de vos produits, de la gestion des clés à la programmation des fusibles en production, dans le cadre de la conception électronique et firmware. Nous vérifions ensuite sa robustesse par un test d’intrusion matériel.
Vous préparez l’activation du démarrage sécurisé ? Parlons de votre plateforme.
Sources
- U-Boot, démarrage vérifié des images FIT
- Trusted Firmware-A, Trusted Board Boot
- NIST SP 800-193, Platform Firmware Resiliency Guidelines
- Documentation du noyau Linux, dm-verity
Partager : LinkedIn Facebook E-mail
Un projet à sécuriser ?
Échangeons sur votre périmètre, vos usages et vos priorités de sécurité.
Échanger avec un expert
Expertise cybersécurité IoT, IT, OT et Web.
Découvrir notre équipe