

Pentest IoT et systèmes embarqués
Relier les accès physiques, le firmware et les interfaces aux scénarios d’attaque du produit.
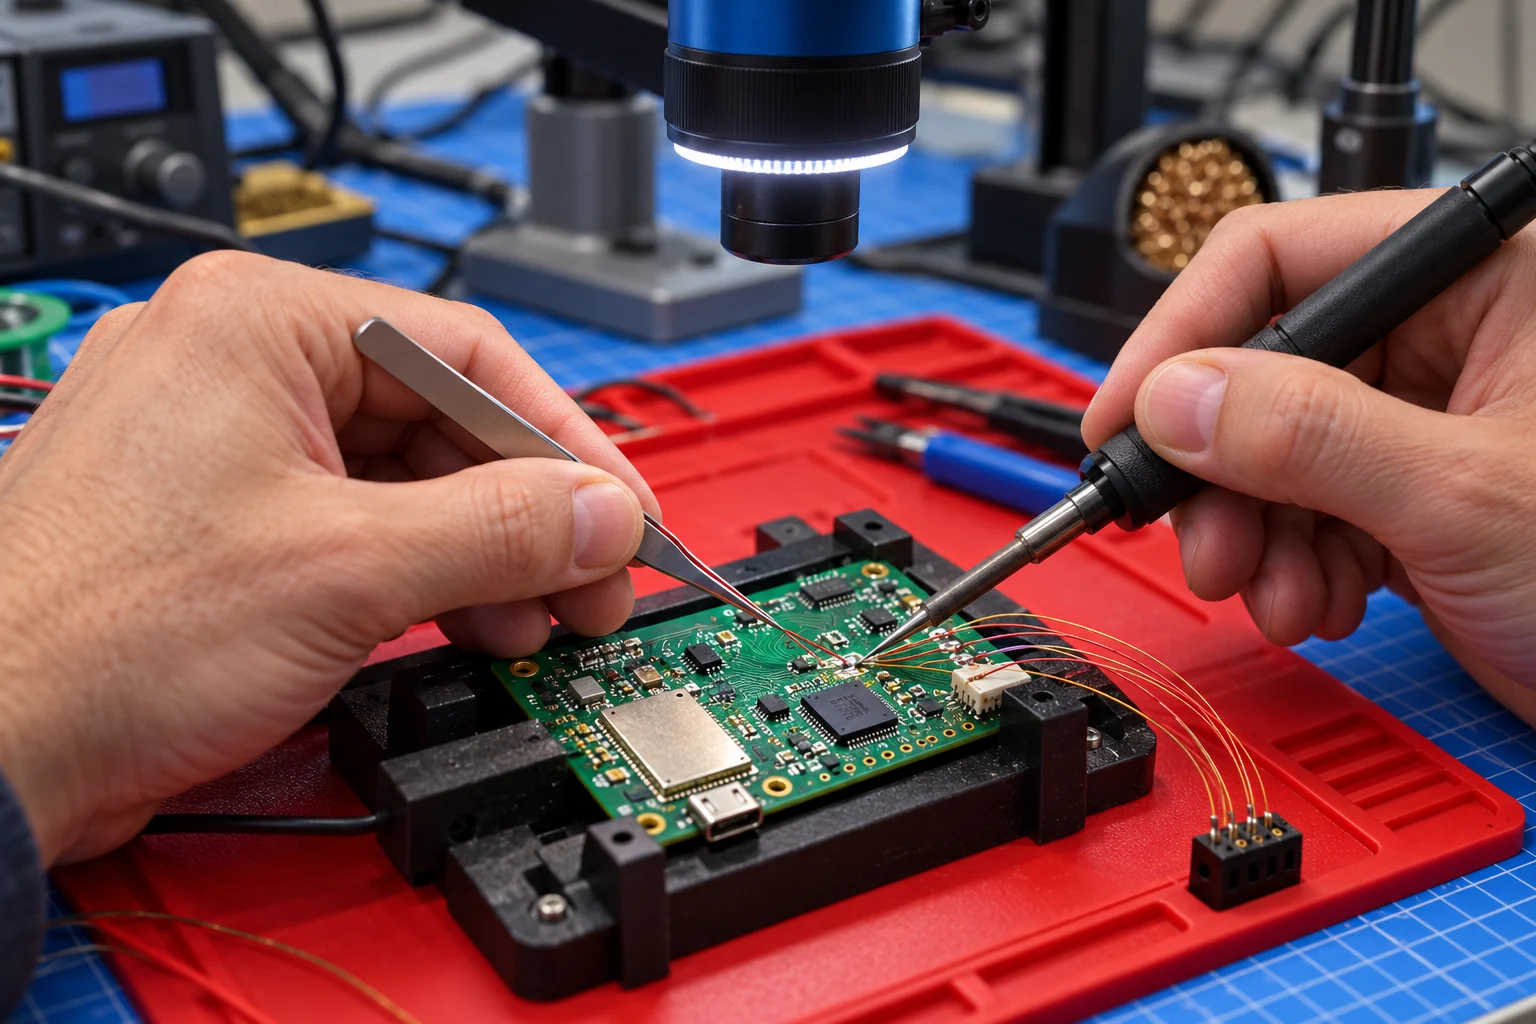
Une prestation adaptée à votre produit
Le pentest embarqué examine ce qu’un attaquant peut obtenir depuis les interfaces du produit et, lorsque cela est autorisé, depuis un accès physique à sa carte. La rétroconception et l’instrumentation servent à comprendre les échanges, valider les vulnérabilités et mesurer leurs conséquences sur l’équipement ou les services associés.
Rétroconception et firmware
Identifier les composants et les interfaces, analyser le logiciel embarqué et rechercher les actifs ou mécanismes de protection exposés.
Bus et débogage
Observer les échanges I²C, SPI et UART et examiner les interfaces JTAG/SWD présentes. Relier les signaux mesurés aux comportements du produit.
Microsoudure et instrumentation
Accéder aux points de test, préparer une piste et souder un microfil lorsque nécessaire. Fabriquer des PCB d’interface, supports et outils d’essai adaptés.
Scénarios produit et services
Évaluer les protections des données, des mises à jour et de l’authentification. Examiner les conséquences vers une API ou un service distant uniquement s’il fait partie du périmètre.
Comment se déroule la mission ?
Préparer les exemplaires
Définir les versions, les interfaces, les accès et les opérations matérielles acceptées. Identifier les essais susceptibles de modifier ou d’endommager un exemplaire.
Instrumenter et tester
Combiner observations, analyses du firmware et essais manuels. Le glitching ou l’EMFI restent des moyens complémentaires lorsque le besoin le justifie.
Documenter les résultats
Présenter les chemins d’attaque, leurs prérequis, les preuves et les impacts. Proposer des corrections puis un nouveau test selon la mission retenue.
Ce que vous obtenez
- Rapport avec scénarios, prérequis et preuves techniques.
- Description des accès matériels et logiciels examinés et des limites rencontrées.
- Recommandations priorisées et conditions des nouveaux tests.
Instrumenter le produit au laboratoire
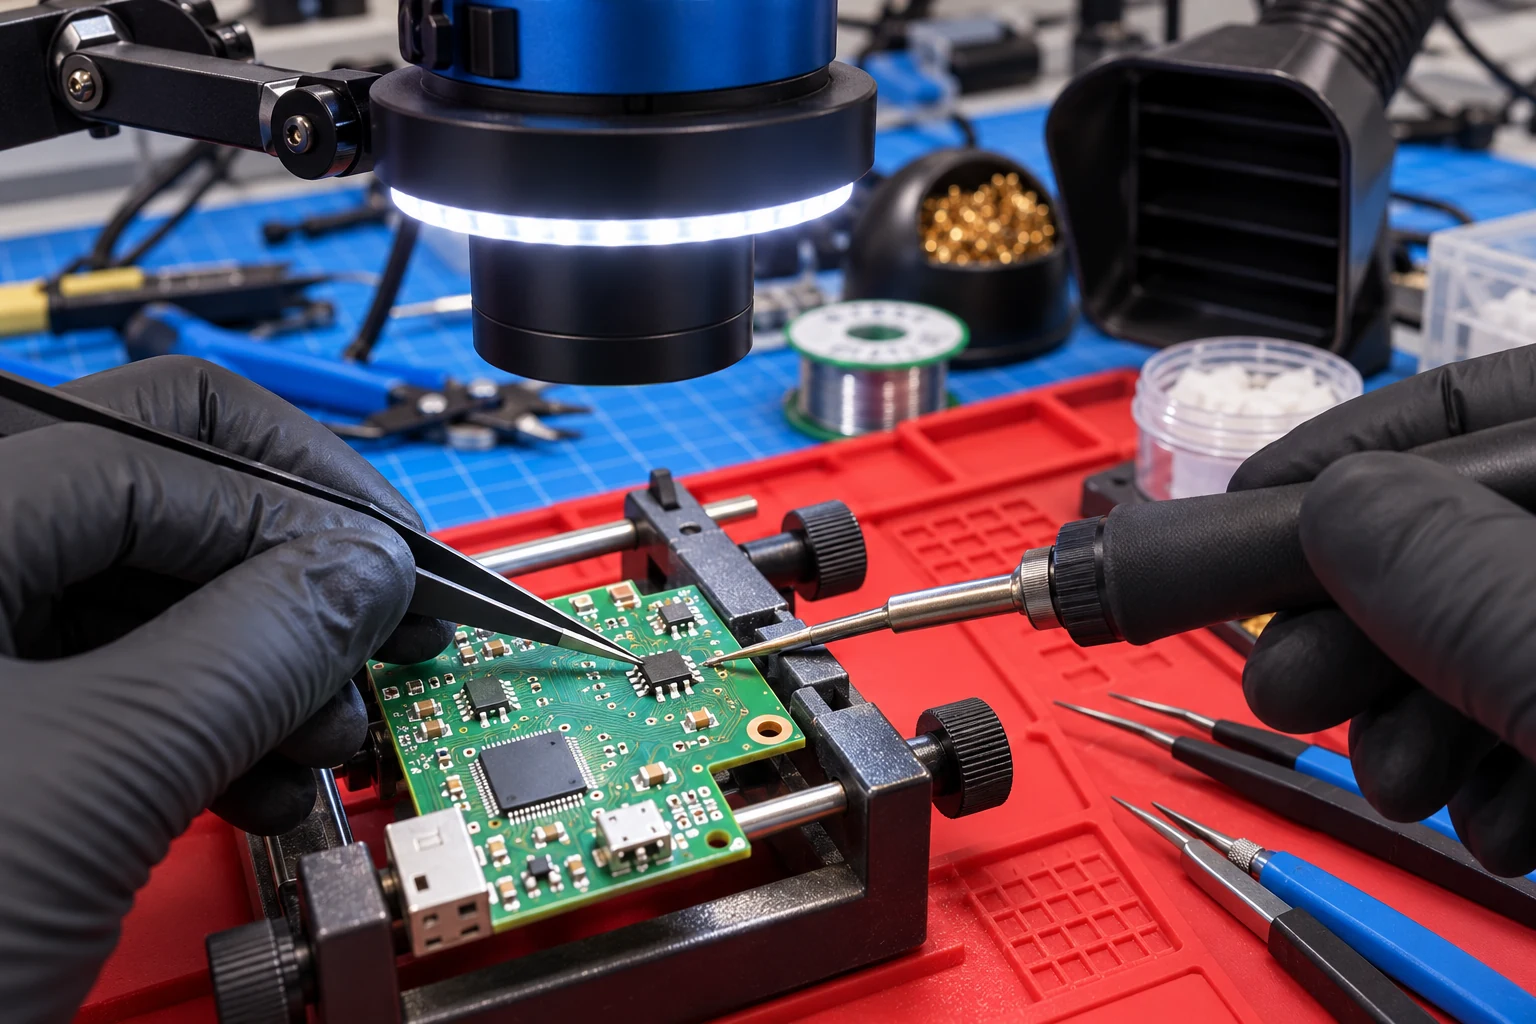
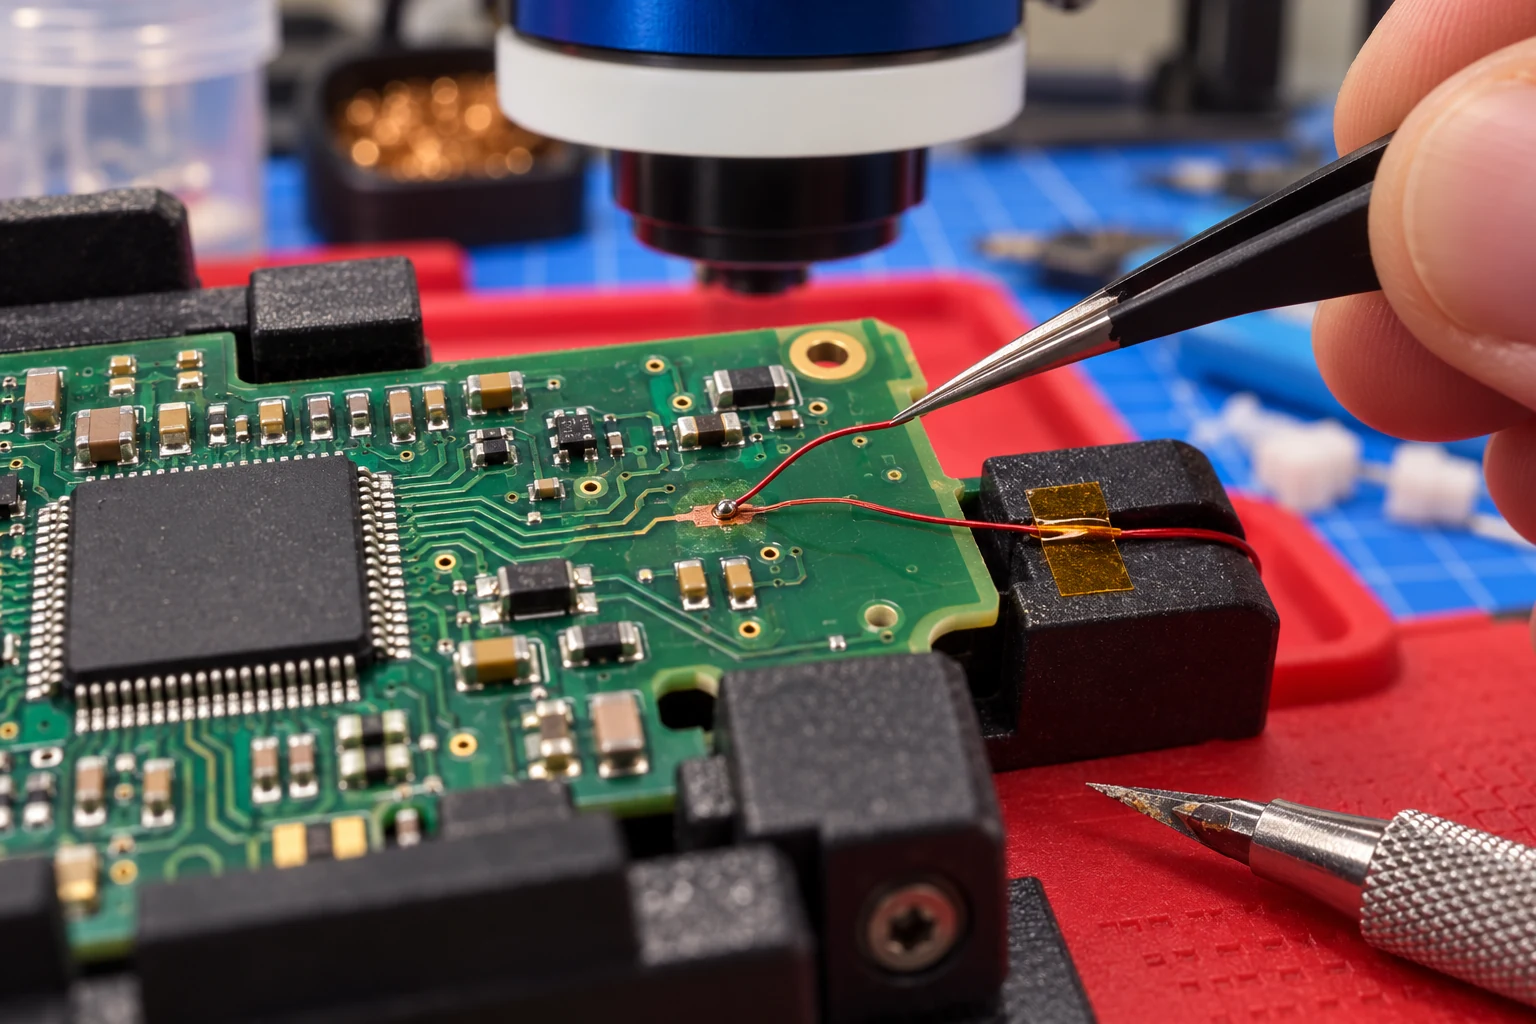
Microsoudure, observation des bus, analyse logique, oscilloscope et interfaces spécifiques : les moyens du laboratoire sont mobilisés selon les accès nécessaires au produit. L’impression 3D permet aussi de préparer des supports et des gabarits pour stabiliser les essais.
Des constats utilisables par vos équipes
Observation et preuves
Comprendre ce qui a été observé, les accès utilisés et les limites du contrôle.
Impact et priorité
Relier le constat à ses conséquences dans le contexte du système étudié.
Correction et vérification
Proposer une mesure adaptée et les conditions permettant d’en vérifier l’effet.
Vos questions sur cette prestation
Le matériel doit-il être démonté ?
Cela dépend des objectifs. Un accès physique peut nécessiter ouverture, démontage, soudure ou dessoudage. Les opérations et les exemplaires mobilisés sont définis avant les essais.
Fabriquez-vous des interfaces spécifiques ?
Oui. Des PCB d’adaptation, des microfils et des supports sur mesure peuvent permettre de connecter les instruments au produit et d’observer ses communications.
Faut-il forcément utiliser l’injection de fautes ?
Non. La mission privilégie les techniques utiles au scénario étudié. L’injection de fautes est une possibilité complémentaire, pas un passage systématique.
Les cadres de conformité à examiner
RED DA et EN 18031 concernent les équipements radio entrant dans leur champ. Le CRA porte plus largement sur les produits comportant des éléments numériques. Le rôle du fabricant et les caractéristiques du produit déterminent les travaux utiles.
RED DA · EN 18031
Équipements radio concernés : examiner les exigences de cybersécurité activées par le règlement délégué et les normes EN 18031 applicables.
Comprendre ce cadreCyber Resilience Act
Produits comportant des éléments numériques : déterminer le périmètre et les obligations du fabricant sur le cycle de vie.
Comprendre ce cadreLes autres prestations IoT
Parlons de votre périmètre
Définissons les systèmes concernés, les objectifs et les conditions de la mission.
Parler de votre périmètre