Sommaire de l’article
On imagine souvent l’attaque d’un objet connecté à distance, par le réseau. Mais ces produits sont vendus, installés chez des clients, parfois dans des lieux publics : n’importe qui peut en acheter un et l’ouvrir. Une fois la carte sur la table, plusieurs portes s’ouvrent, et chacune peut mener à l’ensemble du parc.
La console série (UART)
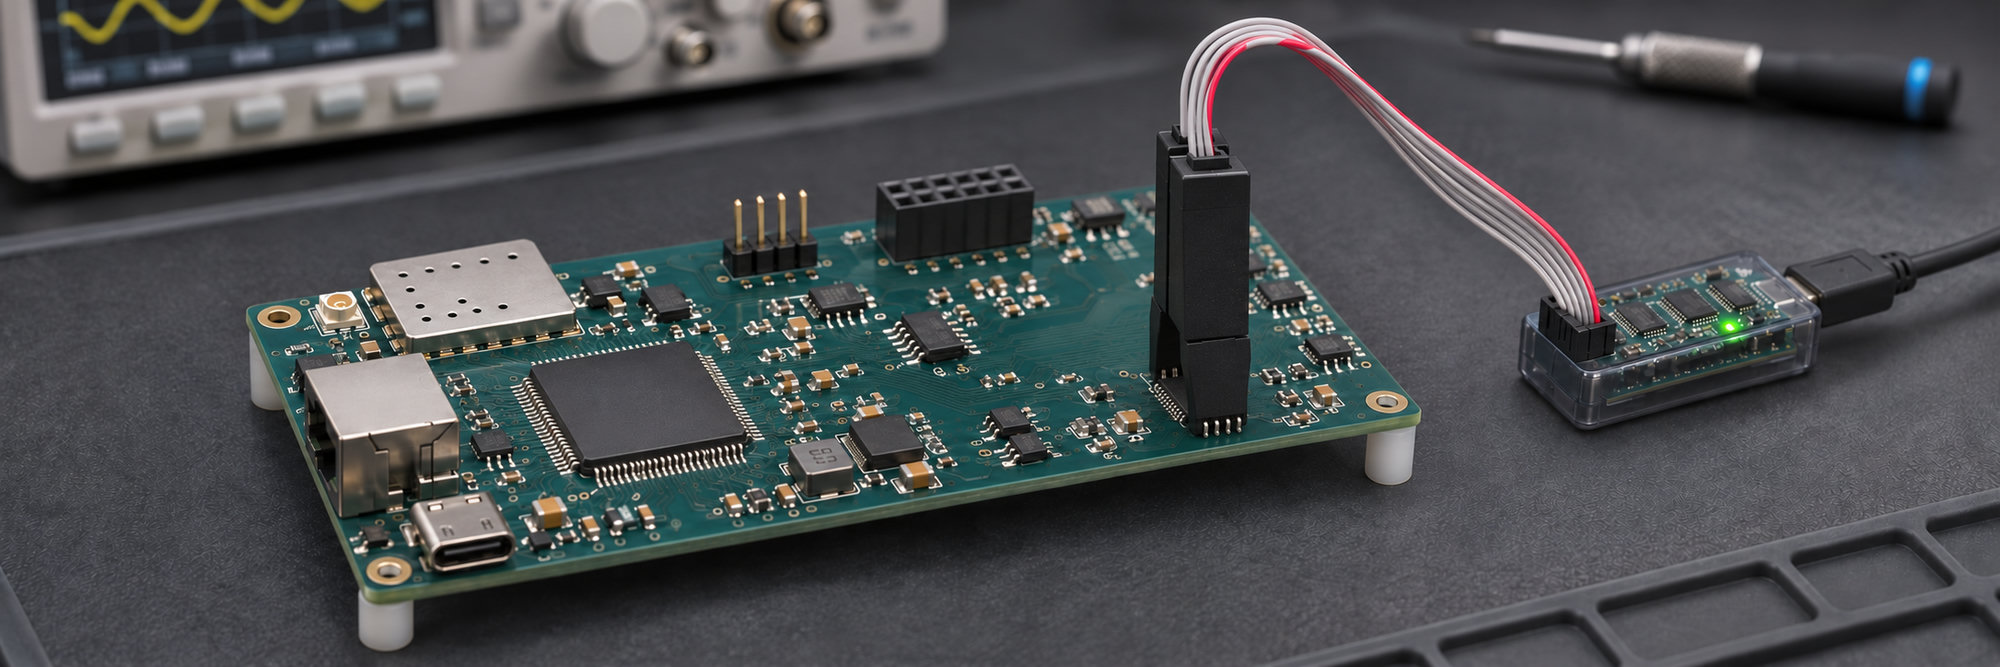
La plupart des cartes exposent une liaison série, l’UART, utilisée pendant le développement pour lire les messages du démarrage et se connecter au système. Elle se repère à trois ou quatre plots alignés, parfois étiquetés TX, RX et GND. Un adaptateur USB-série de quelques euros suffit pour s’y connecter.
Ce que l’on y trouve, trop souvent :
- un shell root sans mot de passe, laissé ouvert pour le support
- le chargeur d’amorçage interruptible (U-Boot par exemple), qui permet de modifier les paramètres de démarrage et d’obtenir un shell
- des informations précieuses dans les messages : versions des composants, partitions, adresses.
Les ports de débogage (JTAG, SWD)
Le JTAG et son équivalent sur les microcontrôleurs ARM, le SWD, servent à programmer et déboguer le processeur. Laissés actifs, ils permettent de lire la mémoire, d’arrêter le programme à n’importe quelle instruction et d’en modifier le comportement.
Ces ports ne sont pas toujours signalés : quelques points de test non étiquetés suffisent, et des outils d’identification automatique retrouvent les bonnes broches en quelques minutes.
La mémoire flash
Même sans aucun port actif, le firmware est stocké quelque part. Une mémoire flash SPI se lit avec une pince posée directement sur le composant ; une mémoire eMMC ou NAND demande de la dessouder, ce qui reste à la portée d’un atelier d’électronique.
Une fois l’image extraite, on y cherche :
- les mots de passe et leurs empreintes, souvent identiques sur tous les appareils
- les clés privées et les certificats, qui permettent parfois de se faire passer pour n’importe quel appareil auprès du serveur
- les adresses et identifiants des services en ligne du fabricant
- les vulnérabilités du logiciel, plus faciles à trouver avec le code en main.
Pourquoi c’est grave, même pour un seul appareil
Ouvrir un appareil ne compromet que celui-là. Mais ce que l’on y trouve vaut souvent pour tous les autres : un mot de passe root commun, une clé partagée par toute la série, une API du fabricant mal protégée. Une seule carte démontée peut ainsi ouvrir l’accès à tout le parc.
Les protections à mettre en place
Chaque porte a sa protection, à décider dès la conception :
- Fermer la console en production, ou exiger une authentification forte ; rendre le chargeur d’amorçage non interruptible.
- Verrouiller le débogage : la plupart des microcontrôleurs proposent une protection en lecture (le niveau RDP des STM32, par exemple) et la désactivation définitive du JTAG ou du SWD par fusible.
- Chiffrer le stockage des secrets, idéalement dans un élément sécurisé ou une zone protégée du processeur, plutôt qu’en clair dans la flash.
- Des secrets propres à chaque appareil : un mot de passe et des clés différents sur chaque produit, pour qu’un appareil compromis ne compromette que lui-même.
- Vérifier ce qui démarre : un démarrage sécurisé empêche d’exécuter un firmware modifié.
Ces protections ont un coût en production et en maintenance (retour atelier, diagnostic) : elles se décident avec les équipes de support, pas au dernier moment.
Ce que vérifie un test d’intrusion matériel
Un test d’intrusion matériel reprend la démarche d’un attaquant : identifier les composants et les points de test, chercher les ports actifs, extraire et analyser le firmware, puis remonter vers les services en ligne. Il se termine par une liste de corrections classées par risque, et se refait après correction.
Ce que nous faisons avec vous
Nous réalisons des tests d’intrusion matériels et IoT sur vos cartes, et vous aidons à intégrer ces protections dès la conception électronique et firmware. La formation « Sécuriser un système embarqué » forme vos équipes à ces attaques et à leurs parades.
Vous voulez savoir ce que révèle votre carte ? Parlons de votre produit.
Sources
- OWASP, Firmware Security Testing Methodology
- OWASP, IoT Security Testing Guide
- ENISA, Baseline Security Recommendations for IoT
- flashrom, outil de lecture des mémoires flash
Partager : LinkedIn Facebook E-mail
Un projet à sécuriser ?
Échangeons sur votre périmètre, vos usages et vos priorités de sécurité.
Échanger avec un expert
Expertise cybersécurité IoT, IT, OT et Web.
Découvrir notre équipe