

IoT et systèmes embarqués
De la carte électronique au service connecté, intégrer et vérifier la sécurité du produit.
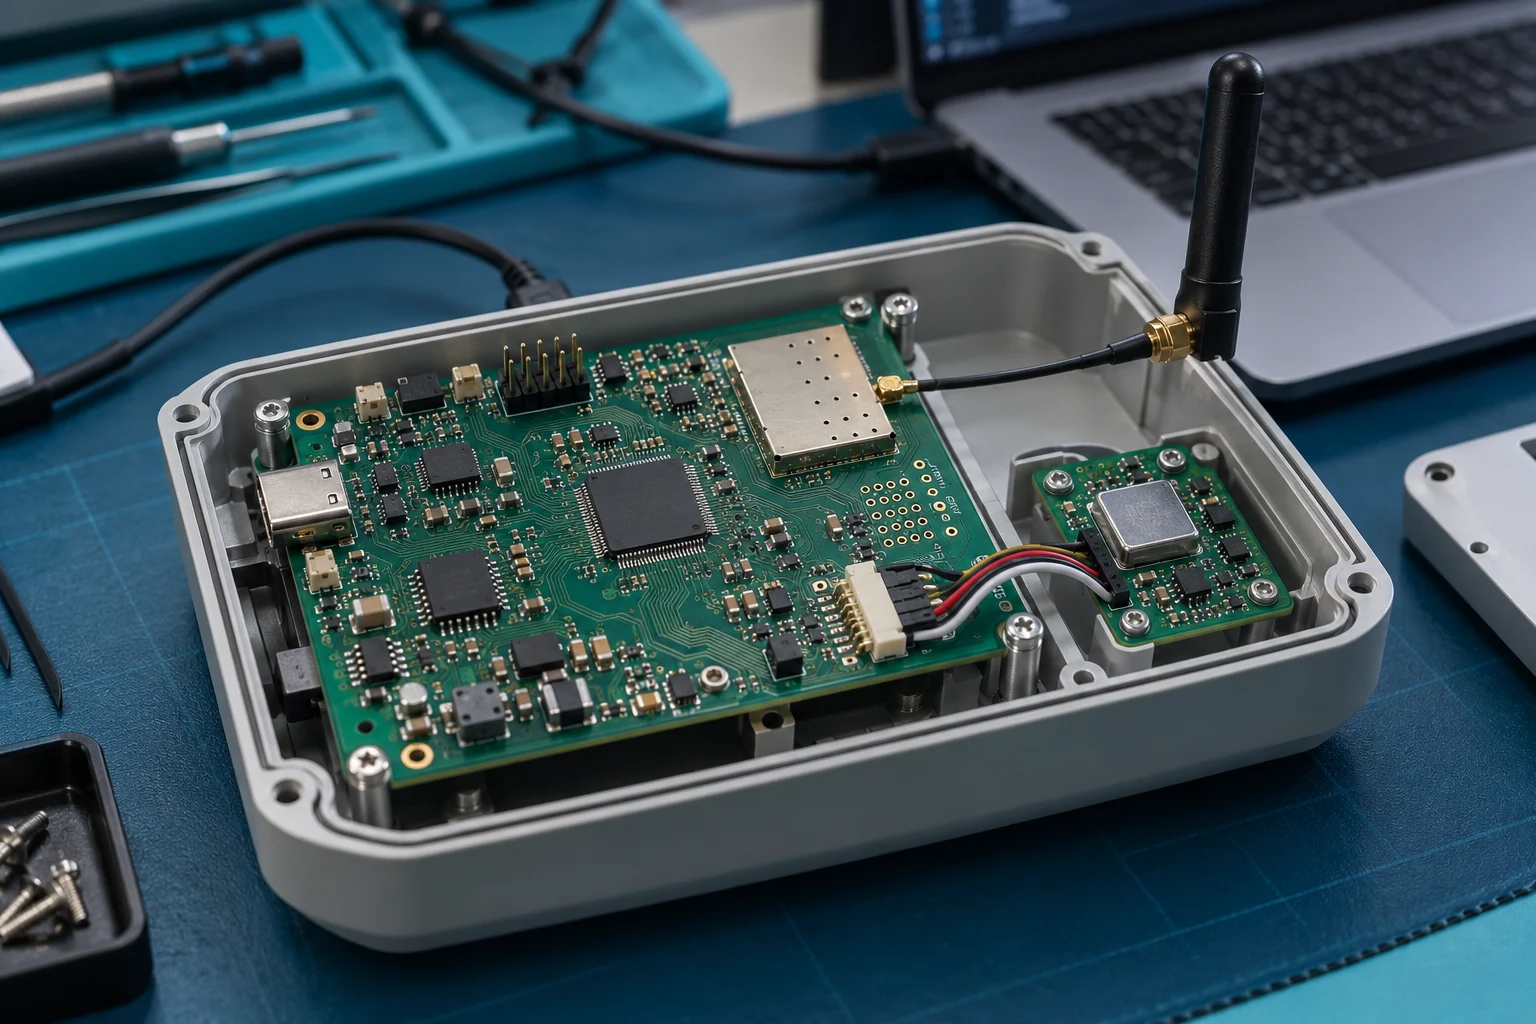
Les prestations adaptées à cet environnement
Électronique, firmware, Linux embarqué, communications et interfaces : retrouvez les prestations propres au cycle de vie de votre équipement.
Conception électronique et firmware
Du cahier des charges au prototype, intégrer la sécurité dans le matériel et le logiciel embarqué.
Découvrir la prestationAudit du produit
Examiner le matériel, le firmware et les échanges pour situer les risques de votre produit.
Découvrir la prestationPentest embarqué et hardware
Relier les accès physiques, le firmware et les interfaces aux scénarios d’attaque du produit.
Découvrir la prestationRSSE et sécurité produit
Apporter un appui régulier aux équipes qui conçoivent et maintiennent les produits connectés.
Découvrir la prestationLes cadres de conformité à examiner
RED DA et EN 18031 concernent les équipements radio entrant dans leur champ. Le CRA porte plus largement sur les produits comportant des éléments numériques. Le rôle du fabricant et les caractéristiques du produit déterminent les travaux utiles.
RED DA · EN 18031
Équipements radio concernés : examiner les exigences de cybersécurité activées par le règlement délégué et les normes EN 18031 applicables.
Comprendre ce cadreCyber Resilience Act
Produits comportant des éléments numériques : déterminer le périmètre et les obligations du fabricant sur le cycle de vie.
Comprendre ce cadreParlons de votre périmètre
Définissons les systèmes concernés, les objectifs et les conditions de la mission.
Parler de votre périmètre