

Depuis le 11 septembre 2026, les obligations de signalement du Cyber Resilience Act s’appliquent aux fabricants de produits comportant des éléments numériques. Les vulnérabilités activement exploitées et les incidents graves ayant une incidence sur la sécurité du produit doivent être signalés dans des délais courts via la plateforme unique opérée par l’ENISA.
La prochaine échéance majeure est le 11 décembre 2027 : exigences de cybersécurité, gestion des vulnérabilités, dossier technique, évaluation de conformité et marquage CE. Classer le produit et préparer les preuves dès maintenant permet d’anticiper la procédure applicable.
Qu’est-ce que le Cyber Resilience Act ?
Le CRA est le règlement européen qui impose des exigences horizontales de cybersécurité aux produits matériels et logiciels comportant des éléments numériques, de leur conception jusqu’à la fin de leur période de support.
Adopté sous la référence (UE) 2024/2847, il vise les produits mis à disposition sur le marché de l’Union européenne lorsque leur usage prévu ou raisonnablement prévisible comprend une connexion logique ou physique, directe ou indirecte, à un appareil ou à un réseau. Il s’applique donc aussi bien à des objets connectés qu’à des logiciels, applications, composants, firmwares ou solutions de traitement de données à distance nécessaires au fonctionnement d’un produit.
Le règlement ne se limite pas à un test avant commercialisation. Il oblige le fabricant à analyser les risques, intégrer la sécurité dès la conception et par défaut, limiter la surface d’attaque, protéger les données, produire des mises à jour sécurisées, suivre les composants tiers et traiter les vulnérabilités pendant toute la période de support. Cette période est en principe d’au moins cinq ans, sauf si la durée d’utilisation attendue du produit est plus courte.
Références :
Règlement (UE) 2024/2847 et calendrier de mise en œuvre de la Commission européenne.
Qui est concerné par le CRA ?
Sont principalement concernés les fabricants qui mettent sur le marché européen un produit avec des éléments numériques sous leur nom ou leur marque. Les importateurs, distributeurs, mandataires et certains acteurs du logiciel libre ont aussi des obligations propres.
Quels produits comportant des éléments numériques entrent dans le périmètre ?
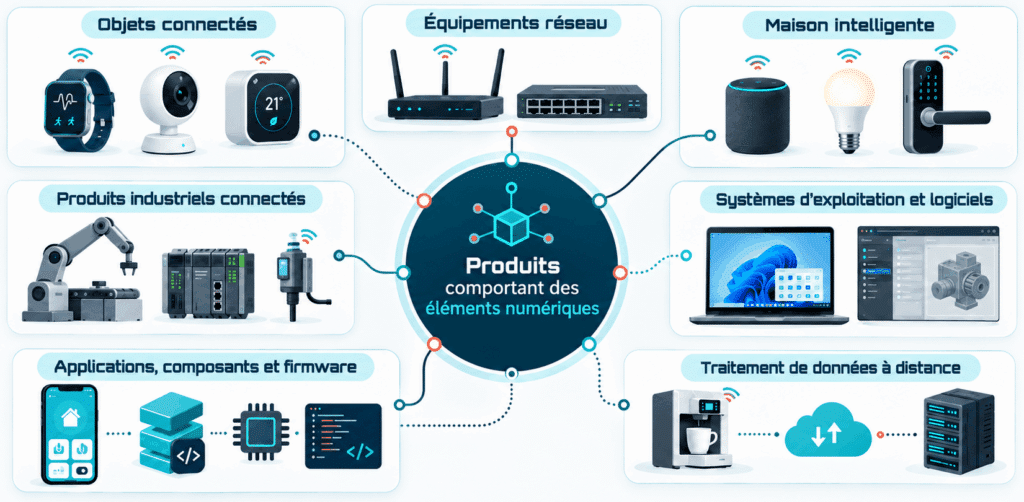
La connexion n’a pas besoin d’être permanente ni directe, une capacité d’échange de données prévue ou raisonnablement prévisible peut suffire.
Le rôle économique compte autant que la technologie. Une entreprise devient fabricant au sens du CRA lorsqu’elle commercialise un produit sous son nom ou sa marque, y compris lorsqu’elle fait concevoir ou produire tout ou partie de ce produit par un tiers. Une modification substantielle après mise sur le marché peut également faire naître des obligations de fabricant.
Quelles sont les principales exceptions sectorielles ?
Le CRA écarte ou aménage son application lorsque des règles sectorielles européennes couvrent déjà la cybersécurité du produit. Les exclusions doivent être vérifiées produit par produit et ne se déduisent pas du seul secteur d’activité de l’entreprise.
- Dispositifs médicaux y compris de diagnostic in vitro, couverts par les règlements européens applicables ;
- Produits relevant du règlement (UE) 2019/2144 sur la sécurité des véhicules, de leurs systèmes et composants ;
- Produits aéronautiques couverts par le cadre européen de l’aviation civile lorsque les exigences sectorielles s’appliquent ;
- Équipements marins relevant de la directive 2014/90/UE.
Un logiciel libre et open source fourni hors d’une activité commerciale n’entre pas, en principe, dans le champ du CRA. En revanche, sa commercialisation ou sa gestion dans un cadre commercial peut entraîner l’application du règlement, avec un régime spécifique pour les stewards de logiciels libres.
Quelles sont les quatre catégories de produits et leur niveau d’exigence ?
Le CRA distingue quatre niveaux, la catégorie dépend de la fonction principale du produit, pas seulement des composants qu’il intègre. La classification doit s’appuyer sur les annexes III et IV du CRA et sur le règlement d’exécution (UE) 2025/2392, qui précise les descriptions techniques des catégories importantes et critiques. Elle détermine la procédure d’évaluation de conformité avant la mise sur le marché.
| Catégorie du produit | Exemples indicatifs | Voie d’évaluation |
|---|---|---|
| Par défaut | Applications mobiles, jeux vidéo ou composants ne relevant pas des annexes III et IV. | Contrôle interne (module A), sous la responsabilité du fabricant. Une évaluation tierce reste possible. |
| Important · classe I | Systèmes d’exploitation, navigateurs, VPN, gestionnaires de mots de passe et certains composants avec fonctions de sécurité. | Module A si les normes harmonisées, spécifications communes ou certifications admises sont appliquées intégralement et couvrent les exigences et risques concernés. À défaut : modules B + C ou H avec organisme notifié. |
| Important · classe II | Hyperviseurs, pare-feu, IDS/IPS et microprocesseurs ou microcontrôleurs résistants aux altérations. | Organisme notifié : modules B + C ou H. Une certification européenne peut être utilisée si les conditions prévues par le CRA sont réunies. |
| Critique | Cartes à puce, éléments sécurisés, passerelles de compteurs intelligents et dispositifs matériels visés à l’annexe IV. | Certification européenne si un acte de la Commission l’impose et qu’un schéma adapté est disponible. Sinon, les procédures prévues pour les produits importants de classe II s’appliquent. |
- Le module A correspond à l’auto-évaluation sous la responsabilité du fabricant.
- Le module B + C combine un examen UE de type par un organisme notifié et un contrôle interne de la production conforme au type approuvé.
- Le module H repose sur un système complet d’assurance qualité évalué et surveillé par un organisme notifié.
Point de vigilance.
Pour un produit important de classe I, l’application partielle d’une norme ne suffit pas à conserver la voie d’auto-évaluation. La couverture doit être complète pour les exigences et les risques concernés. Les logiciels libres importants de classes I et II bénéficient par ailleurs d’une exception spécifique sous les conditions de l’article 32, paragraphe 5.
Quelles obligations s’appliquent et à quelles échéances ?
Depuis le 11 septembre 2026, les fabricants doivent signaler certains événements de sécurité. À partir du 11 décembre 2027, l’ensemble des exigences de cybersécurité, de preuve, d’évaluation et de marquage CE s’appliquera.
Que faut-il signaler depuis le 11 septembre 2026 ?
Les fabricants doivent déclarer les vulnérabilités activement exploitées et les incidents graves ayant un impact sur la sécurité de leurs produits. La déclaration est réalisée une seule fois sur la Single Reporting Platform de l’ENISA. Elle est adressée au Computer Security Incident Response Team (CSIRT) désigné comme coordinateur pour l’établissement principal du fabricant et, sauf circonstance particulièrement exceptionnelle, mise simultanément à disposition de l’ENISA.
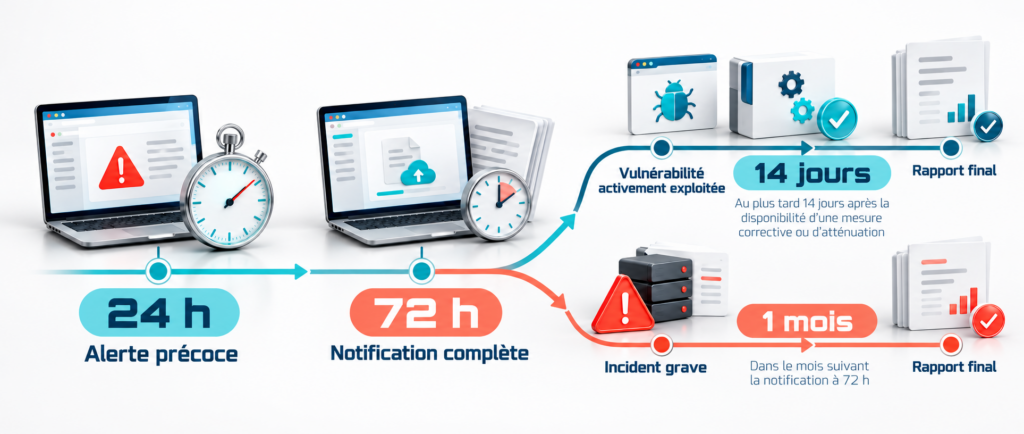
La règle générale prévoit une alerte sous 24 h et une notification sous 72 h après prise de connaissance. Le rapport final est dû sous 14 jours à compter de la disponibilité d’une mesure corrective ou d’atténuation pour une vulnérabilité activement exploitée, ou un mois après la notification détaillée pour un incident grave.
Accès opérationnel.
Plateforme unique de signalement du CRA opérée par l’ENISA
Que faudra-t-il démontrer au 11 décembre 2027 ?
À l’application complète du CRA, un fabricant devra pouvoir démontrer que le produit satisfait aux exigences essentielles de l’annexe I et que les processus de traitement des vulnérabilités sont opérationnels. Cette démonstration devra être cohérente avec la version réellement commercialisée.
- Analyse de risques de cybersécurité et exigences de sécurité fondées sur les risques ;
- Sécurité dès la conception et par défaut, absence de vulnérabilités exploitables connues lors de la mise sur le marché et mécanismes de mise à jour sécurisés ;
- Inventaire des composants et SBOM lisibles par machine couvrant au minimum les dépendances directes ;
- Gestion des vulnérabilités, politique de divulgation coordonnée, canal de signalement et surveillance pendant la période de support ;
- Documentation technique, informations destinées aux utilisateurs, déclaration UE de conformité et conservation des preuves ;
- Évaluation de conformité adaptée à la catégorie du produit, puis apposition du marquage CE.
| Date | Jalon | Conséquence pratique |
|---|---|---|
| 10 décembre 2024 | Entrée en vigueur | Ouverture de la période de préparation et d’adoption des textes complémentaires. |
| 11 juin 2026 | Notification des organismes | Application des dispositions permettant aux États membres de notifier les organismes d’évaluation de la conformité. |
| 11 septembre 2026 | Signalement par les fabricants | Signalement des vulnérabilités activement exploitées et des incidents graves via la plateforme unique de l’ENISA. |
| 11 décembre 2027 | Application générale | Exigences essentielles, gestion des vulnérabilités, dossier technique, évaluation, déclaration UE et marquage CE. |
Règle transitoire.
Un produit mis sur le marché avant le 11 décembre 2027 n’est soumis aux exigences complètes qu’en cas de modification substantielle à partir de cette date. En revanche, les obligations de signalement s’appliquent depuis le 11 septembre 2026 aux produits dans le champ du CRA, y compris ceux déjà mis sur le marché.
Comment se mettre en conformité avec le CRA, concrètement ?
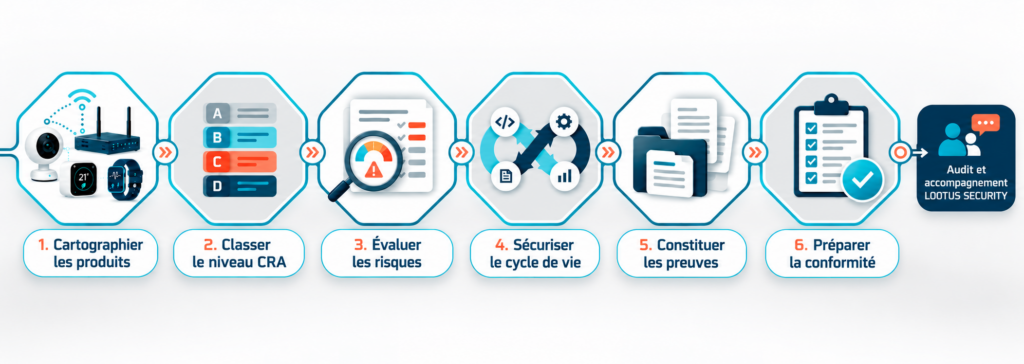
1. Qualifier et classer chaque produit
Documentez la fonction principale, l’usage prévu, les connexions, les versions, le rôle de l’entreprise, les exclusions examinées et la catégorie CRA retenue.
2. Sécuriser le signalement
Mettez en place les rôles, l’astreinte, les critères de déclaration, les modèles 24 h et 72 h, l’accès à la plateforme de l’ENISA et un exercice de crise.
3. Mesurer les écarts
Rapprochez l’annexe I du CRA des pratiques existantes : analyse de risques, architecture, configuration sécurisée, tests, mises à jour, journalisation, SBOM et gestion des composants tiers.
4. Industrialiser les preuves
Associez chaque exigence à un propriétaire, une version, un contrôle, un résultat de test et une preuve conservée. Un dossier générique non relié au produit commercialisé ne suffit pas.
5. Choisir tôt la voie d’évaluation
Validez la catégorie et le module applicable, puis réservez l’organisme notifié si une évaluation tierce est requise. Le module H suppose notamment un système de qualité auditable.
6. Préparer la mise sur le marché et l’après-marché
Finalisez les instructions, la période de support, la déclaration UE, le marquage CE, les critères de libération et la surveillance des vulnérabilités.
LOOTUS SECURITY accompagne les fabricants de la qualification initiale jusqu’à la préparation de l’évaluation de conformité : cadrage du périmètre, classification, audit d’écart, analyse de risques, sécurisation du cycle de développement, revue des preuves, préparation du dossier technique et exercices de notification. Découvrez notre accompagnement de mise en conformité CRA.
Vos questions sur le CRA
Le CRA concerne-t-il aussi les logiciels ?
Oui, le CRA couvre les matériels et les logiciels, y compris les applications, systèmes d’exploitation, composants et logiciels distribués séparément, dès lors qu’ils sont mis à disposition sur le marché de l’Union et répondent à la définition d’un produit comportant des éléments numériques.
Une PME est-elle soumise au CRA ?
Oui, la taille de l’entreprise ne l’exonère pas des obligations applicables à ses produits. Le règlement prévoit toutefois certaines mesures de soutien et quelques dispositions particulières pour les microentreprises et petites entreprises.
Les produits déjà commercialisés sont-ils concernés ?
Les obligations de signalement s’appliquent depuis le 11 septembre 2026 à tous les produits dans le champ du CRA mis à disposition sur le marché, y compris ceux placés avant le 11 décembre 2027. Les autres exigences complètes s’appliquent aux anciens produits s’ils font l’objet d’une modification substantielle à partir du 11 décembre 2027.
Le marquage CE sera-t-il obligatoire pour tous les produits couverts ?
Oui, à compter de l’application complète, le fabricant devra démontrer la conformité, établir la déclaration UE de conformité et apposer le marquage CE avant la mise sur le marché, selon la procédure adaptée à la catégorie du produit.
Faut-il obligatoirement faire appel à un organisme notifié ?
Non, pour la catégorie par défaut, qui permet le module A. Pour les produits importants de classe I, l’intervention tierce dépend notamment de l’application intégrale des voies de conformité reconnues. Elle est en principe obligatoire pour les produits importants de classe II et les produits critiques.
Une norme technique suffit-elle à prouver la conformité ?
Non, une norme aide à structurer la démonstration, mais le fabricant reste responsable de l’analyse de risques et de la conformité du produit dans son ensemble. Seules les références publiées au Journal officiel de l’Union européenne procurent une présomption de conformité, dans leur champ d’application.
Qu'est-ce qu'une vulnérabilité activement exploitée ?
Il s’agit d’une vulnérabilité pour laquelle il existe des éléments fiables montrant qu’un acteur malveillant l’a exploitée dans un système sans l’autorisation du propriétaire. La qualification doit être documentée et intégrée au processus de décision de signalement.
Comment transformer les échéances du CRA en plan d’action ?
La priorité immédiate est de rendre le signalement fiable et traçable, puis de sécuriser la conformité du produit avant le 11 décembre 2027. La classification et la stratégie d’évaluation conditionnent le calendrier, le budget et les preuves à produire. Une entreprise qui attend la fin des travaux normatifs risque de découvrir trop tard qu’un produit relève d’une classe exigeant une évaluation tierce, que ses contrats fournisseurs ne couvrent pas les données nécessaires ou que ses preuves ne correspondent pas à la version commercialisée. L’approche la plus efficace consiste à avancer par produit, avec un dossier de qualification, une analyse de risques, une matrice d’exigences et une feuille de route datée.
Votre entreprise est-elle prête pour le Cyber Resilience Act (CRA) ? Contactez nos experts en cybersécurité IoT
Sources officielles :
Références vérifiées le 1 novembre 2026.
Règlement (UE) 2024/2847 – Cyber Resilience Act
Commission européenne – synthèse du texte législatif
Commission européenne – évaluation de conformité
Commission européenne – obligations de signalement
ENISA – Single Reporting Platform
La qualification finale dépend des caractéristiques du produit, de sa fonction principale, de son mode de mise à disposition et des textes applicables au moment de l’évaluation.

