Sommaire de l’article
La cybersécurité n’est plus un sujet réservé aux grandes entreprises. Les rançongiciels touchent des PME de toutes tailles, les clients posent des questionnaires de sécurité dans leurs appels d’offres, les assureurs conditionnent leurs garanties, et la directive NIS 2, en cours de transposition en France, va étendre les obligations à des milliers d’entreprises.
Pour y faire face, il faut quelqu’un qui pilote. Dans une grande entreprise, c’est le RSSI, responsable de la sécurité des systèmes d’information. Dans une PME, le poste existe rarement : le besoin réel est de quelques jours par mois, et le profil est difficile à recruter.
Le principe
Un RSSI à temps partagé est un professionnel expérimenté qui assure ce rôle pour plusieurs entreprises, quelques jours par mois chacune, selon un volume convenu. Il participe aux réunions utiles, suit les dossiers dans la durée et reste joignable en cas d’incident.
Pour quelles entreprises
- Les PME et ETI sans RSSI, dont l’informatique est gérée par une petite équipe ou un prestataire.
- Les entreprises soumises à des exigences de clients, d’assureurs ou de réglementations (NIS 2, certification ISO 27001, exigences sectorielles).
- Les entreprises qui sortent d’un incident et veulent structurer leur sécurité.
- Les groupes qui ont un RSSI central et besoin d’un relais dans une filiale.
Ses missions concrètes
Un état des lieux et une feuille de route
Le RSSI commence par comprendre l’entreprise : ses activités critiques, son informatique, ses risques. Il en tire une feuille de route sur un à trois ans, avec des priorités réalistes et un budget.
Le pilotage dans la durée
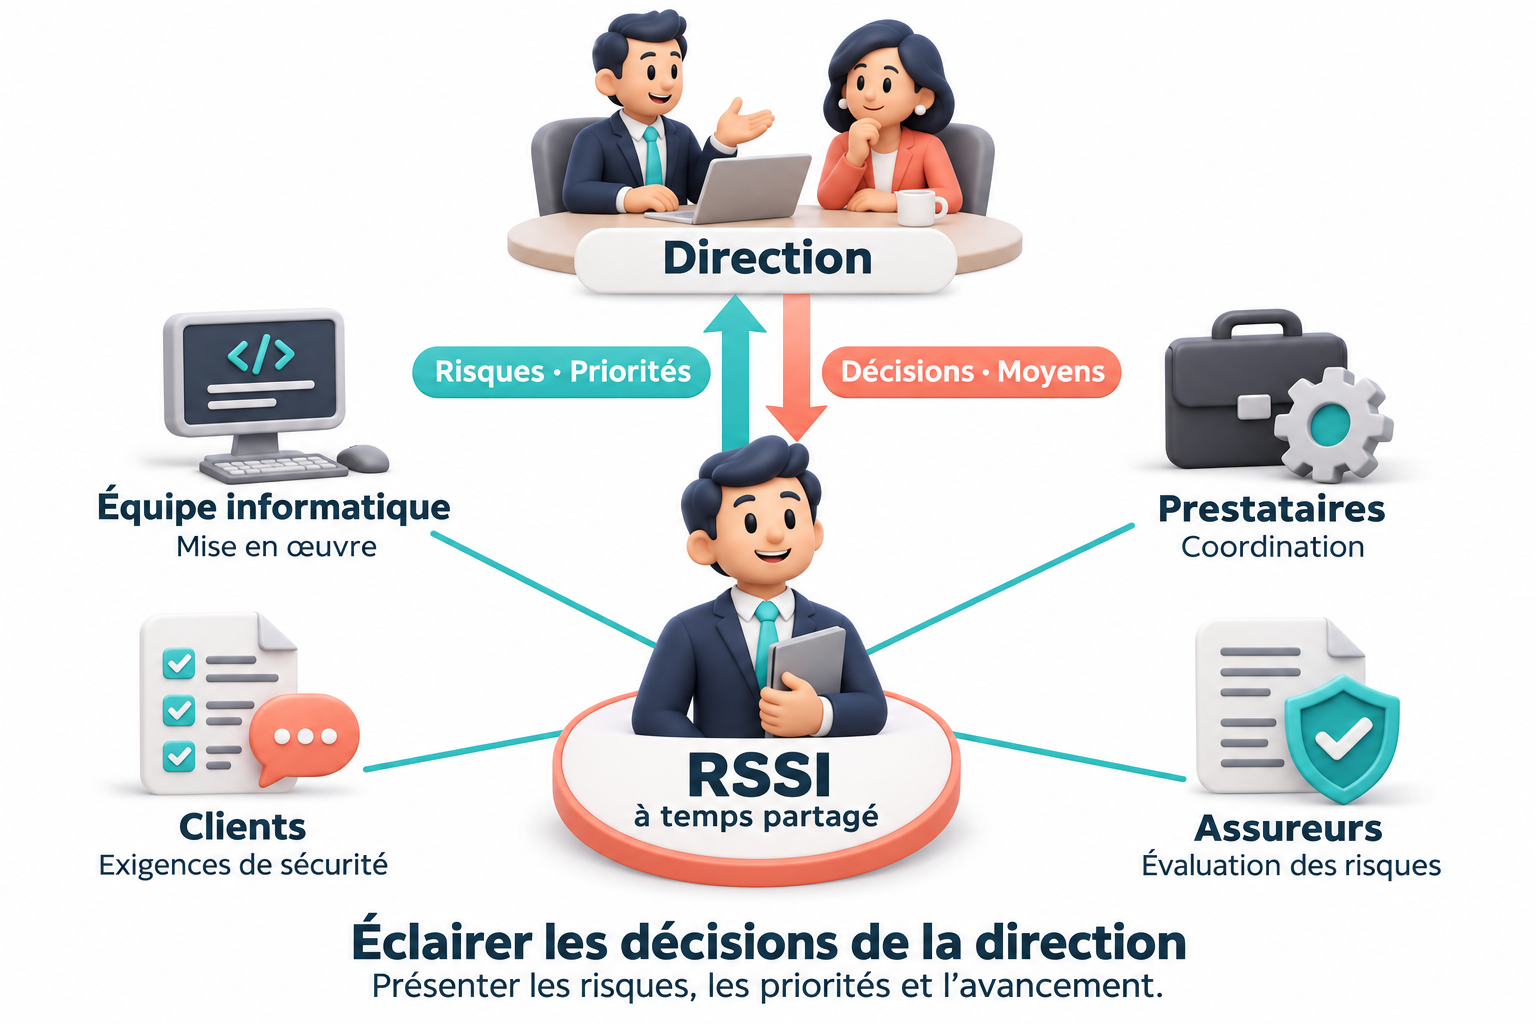
- Suivre les chantiers de sécurité avec l’équipe informatique et les prestataires.
- Rédiger et tenir à jour les règles essentielles : politique de sécurité, gestion des accès, sauvegardes.
- Préparer la gestion d’incident : qui appeler, quoi faire, comment communiquer.
Les clients, les fournisseurs et les assureurs
Le RSSI répond aux questionnaires de sécurité des clients, évalue les fournisseurs sensibles et prépare les échanges avec l’assureur. Ces demandes prennent un temps considérable à une équipe informatique qui n’en a pas l’habitude.
La sensibilisation
Il organise la sensibilisation des équipes et de la direction, et peut lancer des exercices comme une campagne d’hameçonnage simulée.
Le lien avec la direction
Il présente régulièrement l’état de la sécurité à la direction, dans un langage de risques et de décisions plutôt que de technique.
Ce qu’il ne remplace pas
Le RSSI à temps partagé pilote, il n’exploite pas. Les correctifs, la configuration des pare-feu, la supervision restent le travail de l’équipe informatique ou de l’infogérant. Il ne remplace pas non plus la responsabilité de la direction, qui arbitre les priorités et les budgets.
Son efficacité dépend de trois conditions : un interlocuteur désigné en interne, un accès aux informations nécessaires, et des points réguliers avec la direction.
Comment démarrer
- Définir le volume : souvent deux à quatre jours par mois au départ, plus pendant l’état des lieux.
- Fixer les premiers objectifs : feuille de route, réponses aux demandes urgentes des clients, préparation aux incidents.
- Prévoir les points réguliers avec la direction, par exemple chaque trimestre.
- Mesurer les progrès avec quelques indicateurs simples : sauvegardes testées, comptes à privilèges revus, correctifs appliqués.
Ce que nous faisons avec vous
Notre offre de RSSI à temps partagé met à votre disposition un RSSI expérimenté, appuyé par nos équipes d’audit et de test d’intrusion quand un sujet le demande : audit d’architecture et de configuration, test d’intrusion, préparation à NIS 2 ou à ISO 27001.
Vous cherchez un RSSI sans recruter à plein temps ? Parlons de vos besoins.
Sources
- ANSSI, guide d’hygiène informatique
- ANSSI, la directive NIS 2
- Cybermalveillance.gouv.fr, les 10 mesures essentielles
- Directive (UE) 2022/2555, NIS 2, article 20 sur la gouvernance
Partager : LinkedIn Facebook E-mail
Un projet à sécuriser ?
Échangeons sur votre périmètre, vos usages et vos priorités de sécurité.
Échanger avec un expert
Expertise cybersécurité IoT, IT, OT et Web.
Découvrir notre équipe