Sommaire de l’article
Selon le rapport annuel de Verizon sur les violations de données publié en 2025, l’élément humain intervient dans environ 60 % des violations analysées : identifiants volés, erreurs, ingénierie sociale. L’hameçonnage en est l’une des formes les plus courantes. Les filtres de messagerie en arrêtent une grande partie, mais pas tout : le dernier rempart reste la personne qui lit le courriel.
Une campagne d’hameçonnage simulée envoie à vos collaborateurs de faux courriels piégés, sans danger, pour mesurer leurs réflexes et les faire progresser.
Ce qu’une campagne mesure
Trois comportements comptent :
- Le clic sur le lien ou l’ouverture de la pièce jointe.
- La saisie d’identifiants sur une fausse page de connexion : c’est l’étape qui, dans une vraie attaque, donne accès au compte.
- Le signalement au service informatique, par le bouton prévu ou par un simple transfert.
Le taux de clic attire l’attention, mais le signalement est l’indicateur le plus utile : une seule personne qui signale vite permet de bloquer une vraie campagne avant que les autres ne tombent dans le piège.
Préparer la campagne
Fixer l’objectif
Mesurer un niveau de départ, vérifier l’effet d’une sensibilisation, tester une population exposée (comptabilité, ressources humaines, accueil) : l’objectif décide des scénarios et des indicateurs.
Choisir des scénarios réalistes
Les meilleurs scénarios ressemblent à ce que l’entreprise reçoit vraiment : livraison de colis, partage de document, facture fournisseur, alerte de sécurité du compte de messagerie. Plusieurs niveaux de difficulté permettent de distinguer les erreurs grossières des pièges vraiment crédibles.
Certains thèmes sont à éviter, parce qu’ils jouent sur des sujets sensibles : primes ou augmentations, santé, licenciements. Le but est d’apprendre, pas de piéger à tout prix.
Prévenir les bonnes personnes
La direction, le service informatique et les responsables de la messagerie doivent être informés, pour que la campagne ne soit pas traitée comme une vraie attaque. Selon l’organisation, les représentants du personnel sont informés en amont du principe de ces exercices. Les salariés peuvent être prévenus que des exercices auront lieu dans l’année, sans en connaître la date.
Le cadre juridique et humain
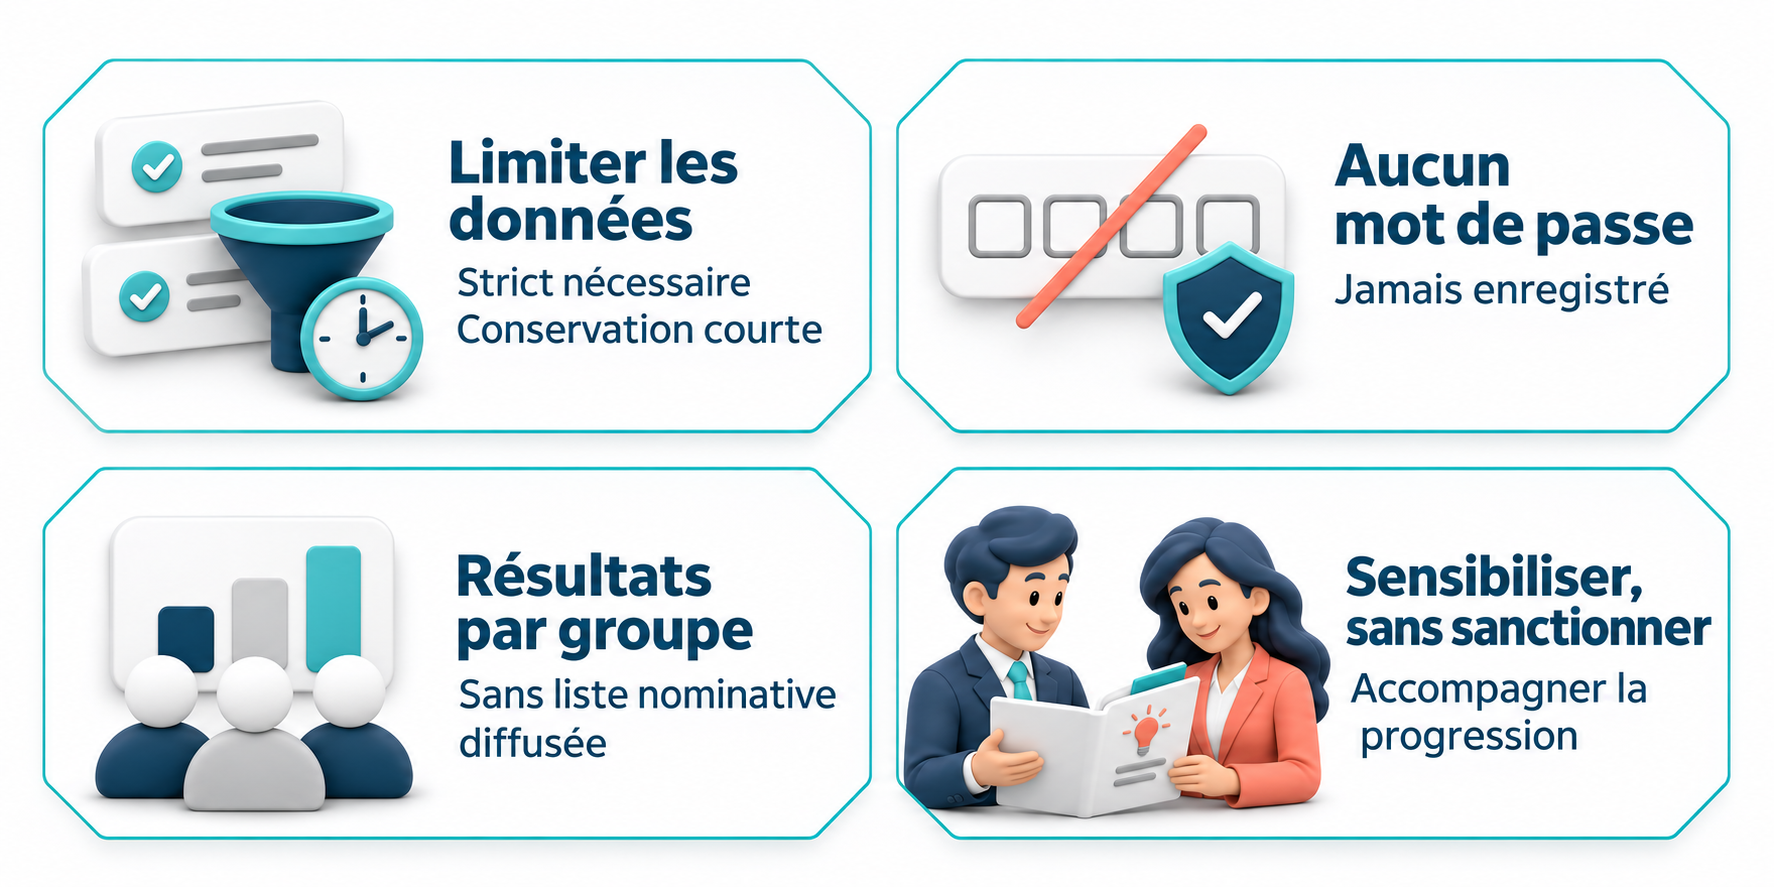
Une campagne simulée traite des données personnelles : qui a cliqué, qui a saisi ses identifiants. Ces données doivent être limitées au strict nécessaire, conservées peu de temps et utilisées pour la sensibilisation, jamais pour sanctionner. Les mots de passe saisis sur la fausse page ne doivent pas être enregistrés.
Les résultats se présentent par service ou par population, pas sous forme de liste nominative diffusée.
Après le clic : apprendre tout de suite
Le moment le plus utile est juste après l’erreur. La personne qui clique arrive sur une page qui explique, sans culpabiliser, les indices qu’elle aurait pu repérer : adresse de l’expéditeur, lien qui ne correspond pas au texte, urgence artificielle, faute d’orthographe. Une minute d’explication à ce moment-là vaut plus qu’une heure de formation trois mois plus tard.
Les suites à donner
- Partager les résultats avec la direction et les équipes, de façon globale.
- Former les populations les plus exposées, avec des sessions courtes et concrètes.
- Corriger ce qui relève de la technique : si de nombreux salariés saisissent leurs identifiants, l’authentification multifacteur limite les conséquences d’un vol.
- Simplifier le signalement : un bouton dans la messagerie, une adresse connue, et une réponse rapide qui remercie.
- Recommencer régulièrement, avec des scénarios différents, pour mesurer les progrès dans la durée.
Ce que nous faisons avec vous
Nous concevons et menons vos campagnes d’hameçonnage simulées : scénarios adaptés à votre activité, cadre juridique, mesure et restitution. Lootus Academy assure ensuite la sensibilisation à la cybersécurité de vos équipes, adaptée aux résultats.
Vous voulez mesurer les réflexes de vos équipes ? Parlons de votre projet.
Sources
- Verizon, Data Breach Investigations Report 2025
- Cybermalveillance.gouv.fr, l’hameçonnage
- ANSSI, guide d’hygiène informatique
- CNIL, la sécurité des données personnelles
Partager : LinkedIn Facebook E-mail
Un projet à sécuriser ?
Échangeons sur votre périmètre, vos usages et vos priorités de sécurité.
Échanger avec un expert
Expertise cybersécurité IoT, IT, OT et Web.
Découvrir notre équipe