Sommaire de l’article
Deux sujets reviennent souvent chez les dirigeants de PME et d’ETI : la certification ISO 27001, que demandent certains clients, et la directive NIS 2, qui va s’imposer à des milliers d’entreprises. Faut-il faire les deux ? Dans quel ordre ? L’un dispense-t-il de l’autre ?
Deux natures différentes
ISO 27001 : une certification volontaire
L’ISO/IEC 27001 est une norme internationale qui décrit un système de management de la sécurité de l’information (SMSI) : une organisation qui identifie les risques, choisit des mesures, les applique et s’améliore en continu. Sa version 2022 propose 93 mesures de sécurité en annexe A, classées en quatre thèmes : organisationnelles, humaines, physiques et technologiques. Depuis le 31 octobre 2025, seule cette version permet d’être certifié.
La certification est volontaire : on la passe auprès d’un organisme accrédité, souvent parce que des clients ou des marchés l’exigent.
NIS 2 : une obligation légale
La directive européenne NIS 2 impose des mesures de sécurité aux entités essentielles et importantes de 18 secteurs, avec des obligations de gouvernance, de gestion des risques et de notification des incidents, et des sanctions en cas de manquement. En France, sa transposition par la loi Résilience est toujours en cours d’examen au Parlement.
Le 17 mars 2026, l’ANSSI a publié le Référentiel Cyber France (ReCyF), sous forme de document de travail, qui décrit les mesures permettant d’atteindre les objectifs de NIS 2.
Ce qui se recoupe
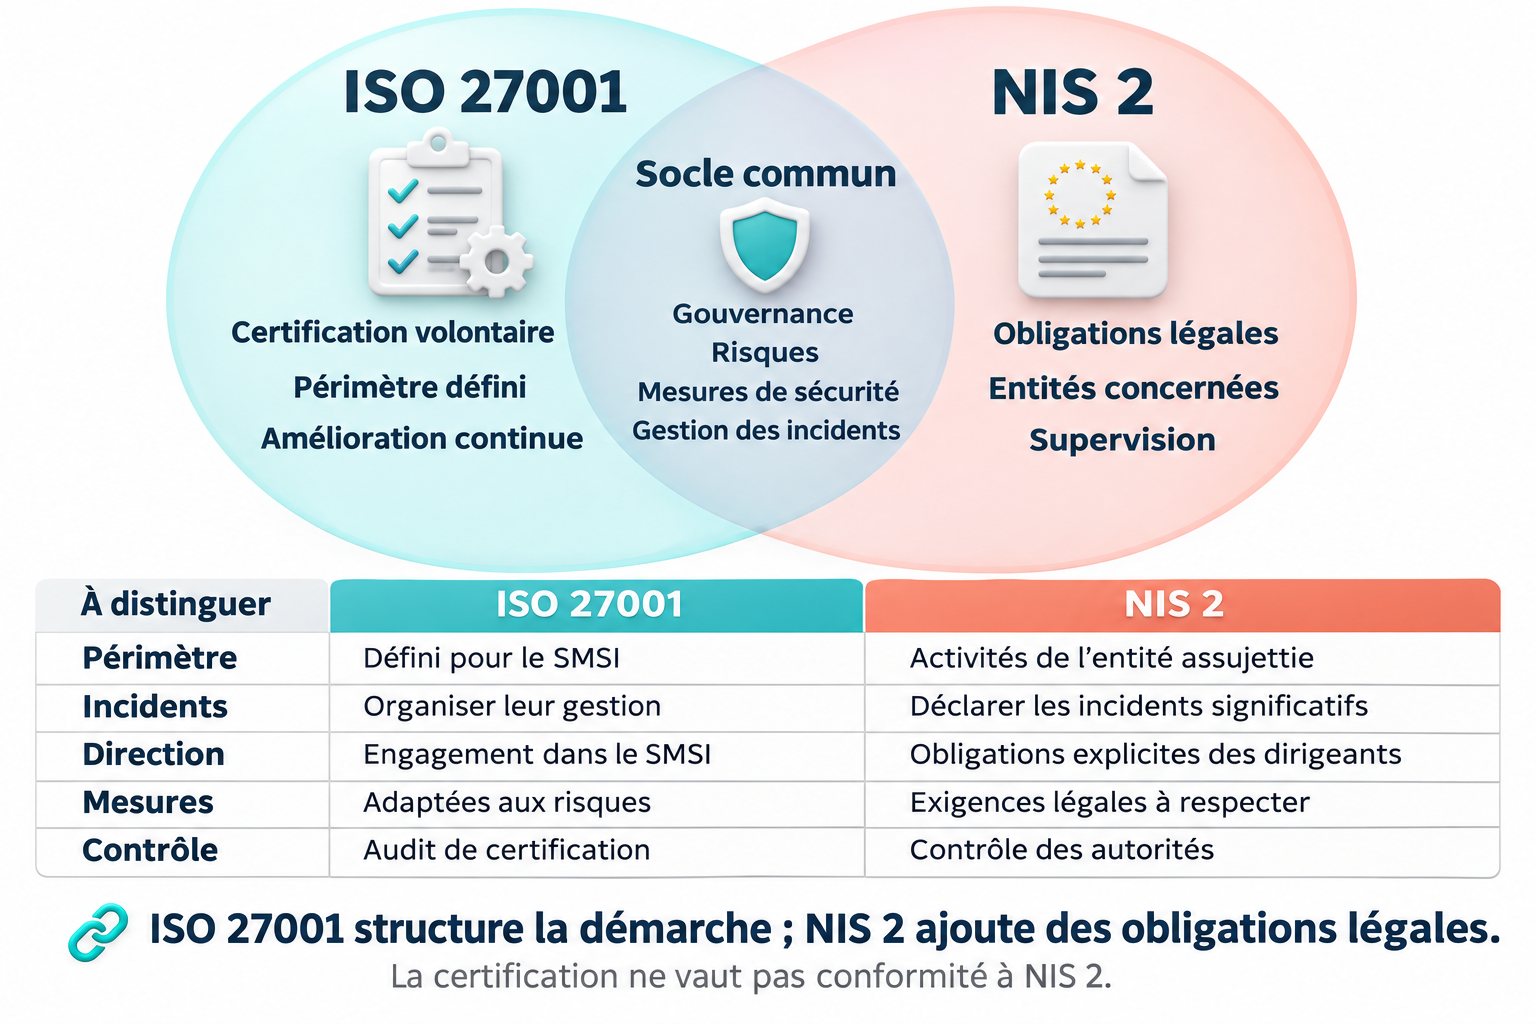
Les deux démarches partagent l’essentiel :
- une gouvernance impliquant la direction
- une analyse de risques qui guide le choix des mesures
- des mesures techniques et organisationnelles proches : gestion des accès, sauvegardes, continuité, gestion des incidents, sécurité des fournisseurs, sensibilisation
- une amélioration continue, avec des revues régulières.
Une entreprise certifiée ISO 27001 sur un périmètre pertinent a donc fait une bonne partie du chemin vers NIS 2.
Ce qui ne se recoupe pas
- Le périmètre : la certification ISO 27001 porte sur un périmètre choisi par l’entreprise, parfois restreint. NIS 2 s’applique à l’ensemble des activités concernées de l’entité.
- La notification des incidents : NIS 2 impose des délais précis (alerte sous 24 heures, notification sous 72 heures, rapport final dans le mois) auprès des autorités. ISO 27001 demande de gérer les incidents, pas de les déclarer.
- La responsabilité de la direction : NIS 2 engage explicitement les organes de direction, qui doivent se former et approuver les mesures.
- Le niveau d’exigence technique : ISO 27001 laisse l’entreprise choisir ses mesures selon ses risques ; le ReCyF précise des attendus techniques.
- Le contrôle : l’auditeur de certification vérifie le système de management ; l’autorité NIS 2 vérifie le respect d’obligations légales.
Par quoi commencer
Vous êtes concerné par NIS 2
Commencez par les mesures techniques prioritaires et la gouvernance : implication de la direction, comptes à privilèges, sauvegardes testées, segmentation, procédure d’incident. Ce sont les chantiers longs, et ceux qui réduisent vraiment le risque. Le ReCyF sert de grille d’état des lieux.
Une fois ces bases posées, ISO 27001 peut structurer la démarche et la rendre durable, si la certification a aussi un intérêt commercial.
Vous n’êtes pas concerné, mais vos clients le sont
Vos clients soumis à NIS 2 vont interroger leurs fournisseurs. Une certification ISO 27001 est alors un argument commercial fort, reconnu à l’international, qui répond à beaucoup de questionnaires d’un coup.
Vous ne savez pas encore
Commencez par vérifier votre situation au regard de NIS 2, puis par un état des lieux de sécurité : quelle que soit la suite, il sera utile.
Ce que nous faisons avec vous
Nous vous accompagnons sur les deux démarches : préparation NIS 2 et mise en œuvre d’ISO 27001, avec un état des lieux commun pour ne pas faire deux fois le même travail. Un RSSI à temps partagé peut ensuite piloter la démarche dans la durée.
Vous hésitez entre ISO 27001 et NIS 2 ? Parlons de votre situation.
Sources
- ISO, ISO/IEC 27001:2022
- Directive (UE) 2022/2555, NIS 2, articles 20, 21 et 23
- ANSSI, la directive NIS 2 et le Référentiel Cyber France (ReCyF)
Partager : LinkedIn Facebook E-mail
Un projet à sécuriser ?
Échangeons sur votre périmètre, vos usages et vos priorités de sécurité.
Échanger avec un expert
Expertise cybersécurité IoT, IT, OT et Web.
Découvrir notre équipe