Sommaire de l’article
Le Cyber Resilience Act s’appliquera pleinement le 11 décembre 2027. Une partie de ses obligations est pourtant déjà en vigueur : depuis le 11 septembre 2026, l’article 14 impose aux fabricants de signaler rapidement les vulnérabilités activement exploitées et les incidents graves qui touchent leurs produits.
Point souvent mal compris : cette obligation vaut aussi pour les produits mis sur le marché avant décembre 2027. Un objet connecté vendu en 2022 et encore utilisé est concerné.
Deux situations à signaler
Une vulnérabilité activement exploitée
Une faille du produit pour laquelle il existe des éléments fiables montrant qu’un acteur malveillant l’a exploitée, sans autorisation du propriétaire du système. Une vulnérabilité découverte en interne ou remontée par un chercheur, sans exploitation constatée, ne déclenche pas ce signalement : elle se traite dans le cadre de la gestion des vulnérabilités habituelle.
Un incident grave touchant la sécurité du produit
Un incident qui compromet, ou peut compromettre, la capacité du produit à protéger ses données ou ses fonctions, ou qui a permis d’introduire du code malveillant dans le produit ou dans ses mises à jour. Une compromission du serveur de mise à jour du fabricant entre typiquement dans ce cas.
Trois délais, à compter de la prise de connaissance
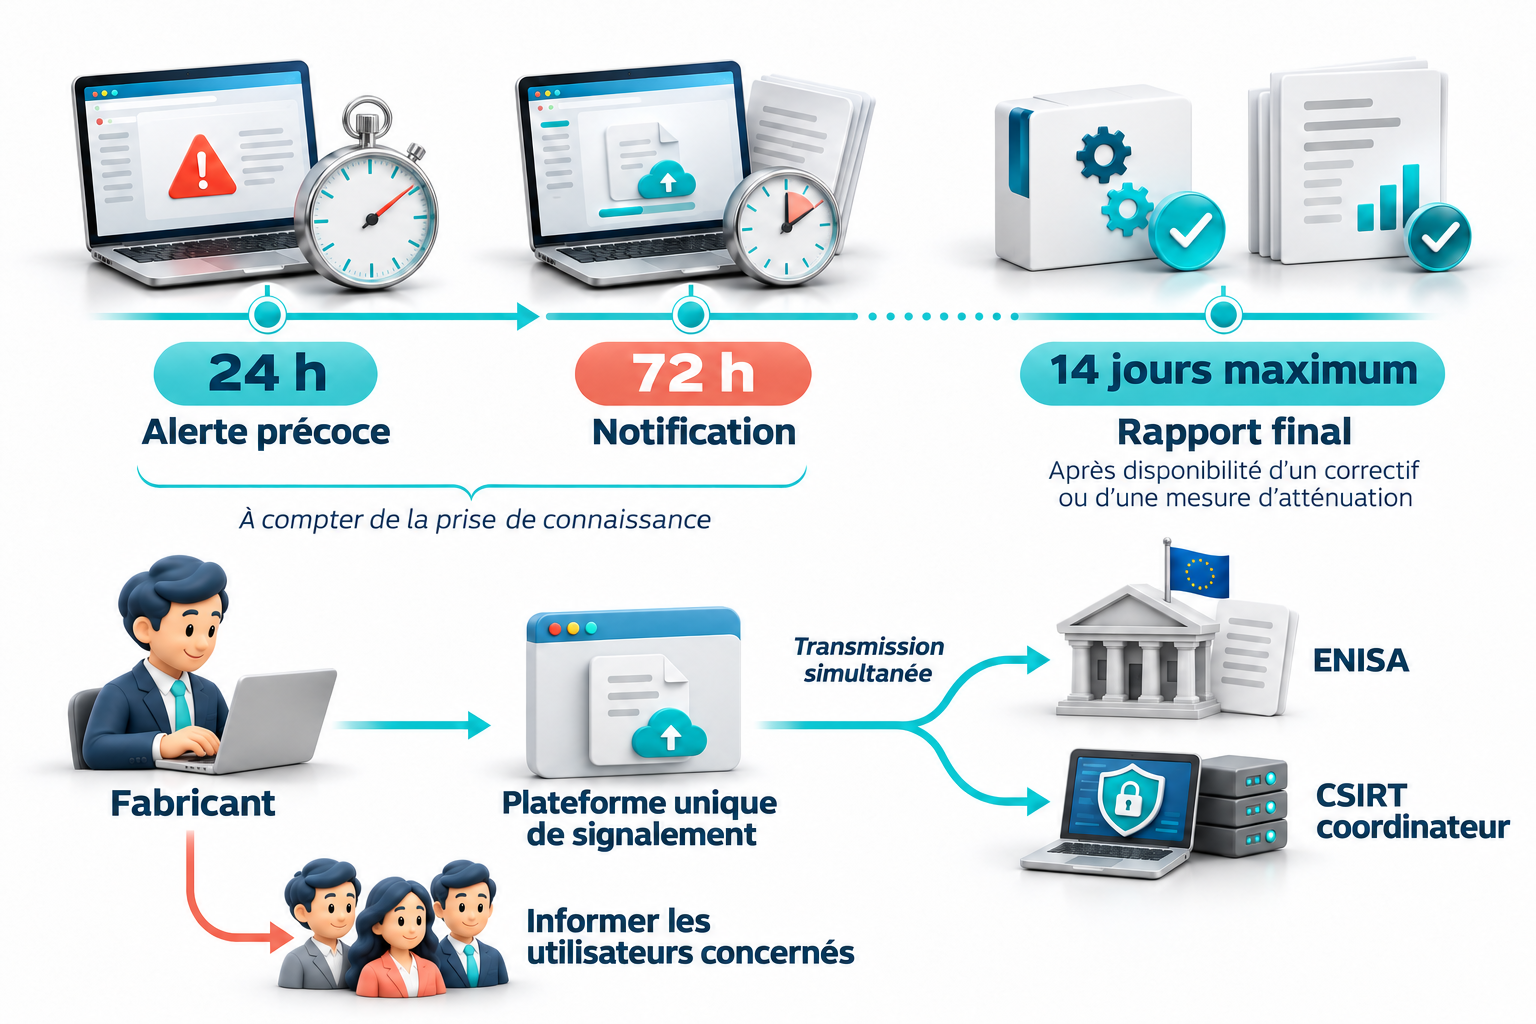
24 halerte précoce, avec les États membres où le produit est disponibleSource : CRA, article 14
72 hnotification : produit concerné, nature de l’exploitation ou de l’incident, mesures prises et recommandéesSource : CRA, article 14
14 joursrapport final d’une vulnérabilité, après la mise à disposition d’un correctif (un mois pour un incident)Source : CRA, article 14
Le délai court à partir du moment où le fabricant a connaissance de l’exploitation ou de l’incident, pas à partir de la fin de son analyse. L’alerte précoce est volontairement succincte : on peut la compléter ensuite, mais pas l’envoyer en retard.
À qui, et comment
Le règlement prévoit une plateforme unique de signalement, gérée par l’ENISA. Une seule déclaration parvient à la fois à l’ENISA et au CSIRT coordinateur de l’État membre où le fabricant a son établissement principal dans l’Union : il n’y a pas à multiplier les déclarations selon les pays où le produit est vendu.
Prévoyez qui fait la déclaration et avec quels accès, et horodatez vous-même chaque étape : ces traces montreront que les délais ont été tenus.
Le fabricant doit aussi informer les utilisateurs concernés de la vulnérabilité ou de l’incident et des mesures qu’ils peuvent prendre, si nécessaire dans un format structuré et lisible par machine.
Ce qu’il faut avoir préparé
Vingt-quatre heures passent vite, surtout si l’alerte arrive un vendredi soir. Les fabricants qui tiendront le délai auront préparé :
- Un point de contact connu pour recevoir les signalements de vulnérabilités : une adresse dédiée, publiée sur le site et dans un fichier
security.txt, et une politique de divulgation coordonnée, que le CRA demande par ailleurs. - Une astreinte : quelqu’un qui lit cette adresse, et qui sait qui réveiller.
- Des critères de décision écrits : qu’est-ce qu’une exploitation « active » pour nous, qui décide de signaler, avec quel suppléant.
- Des modèles de messages pour l’alerte précoce, la notification et l’information des utilisateurs, à compléter plutôt qu’à rédiger dans l’urgence.
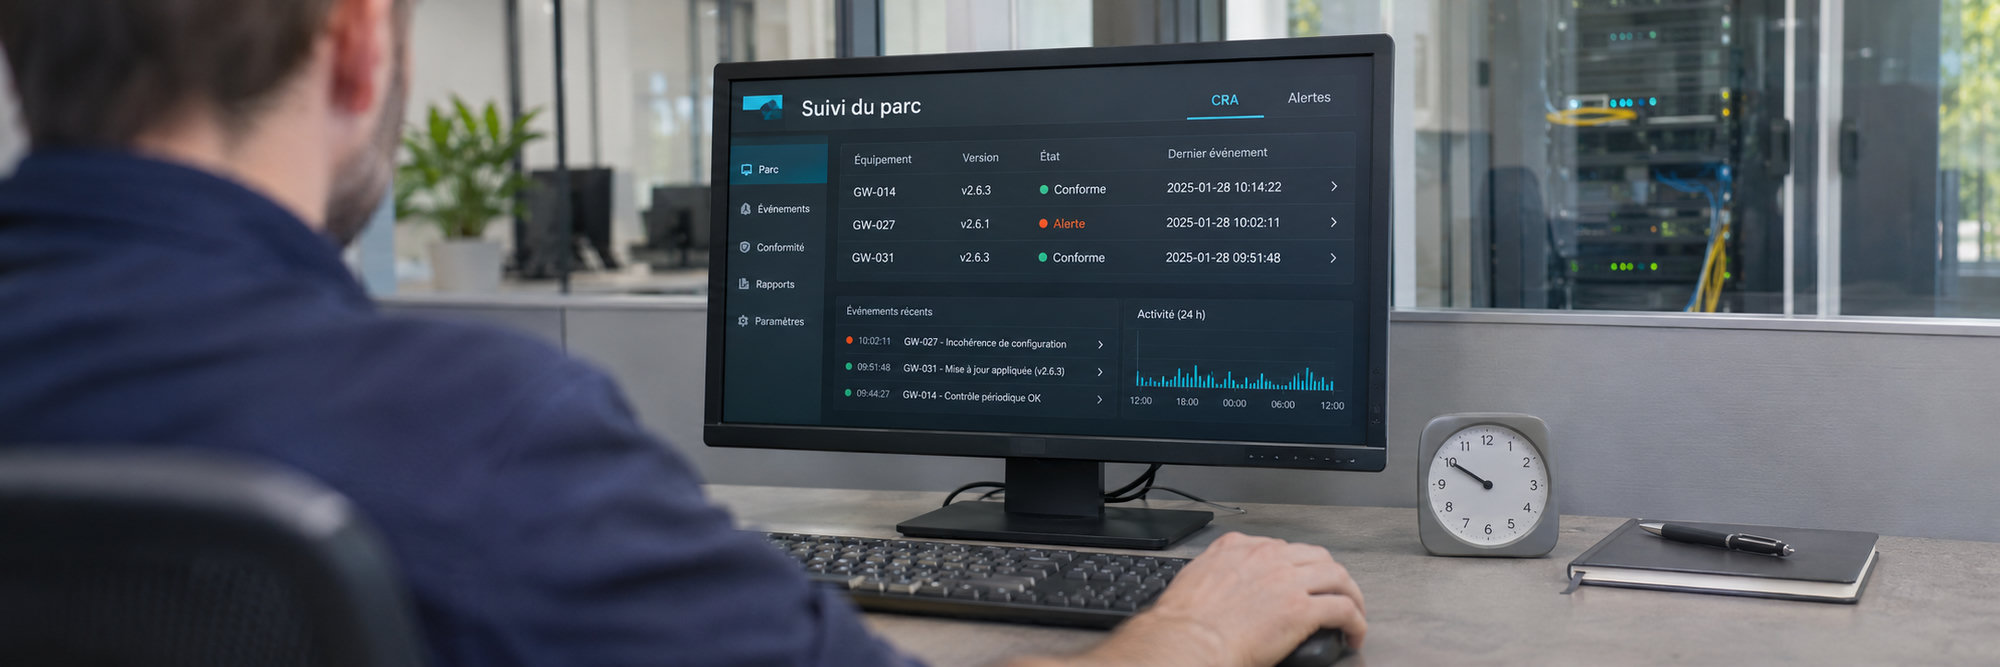
- L’inventaire de ce qui est déployé : quels produits, quelles versions, dans quels pays. L’alerte précoce demande les États membres concernés ; sans inventaire du parc ni SBOM à jour, la réponse prend des jours.
- Un exercice : simuler une fois par an une vulnérabilité exploitée, du courriel reçu jusqu’au message aux clients, pour mesurer le temps réellement nécessaire.
Ce que coûte un manquement
Le non-respect des obligations de l’article 14, comme des exigences essentielles du règlement, expose à une amende pouvant atteindre 15 millions d’euros ou 2,5 % du chiffre d’affaires annuel mondial, le montant le plus élevé étant retenu. Au-delà de l’amende, un signalement tardif se remarque : le CSIRT et vos clients apprennent souvent l’exploitation par une autre voie.
Ce que nous faisons avec vous
Nous aidons les fabricants à mettre en place cette organisation dans le cadre d’une mise en conformité CRA : point de contact, politique de divulgation, procédure de signalement et exercice. Notre accompagnement RSSE prend en charge la veille, l’analyse des vulnérabilités signalées et la rédaction des notifications, dans la durée.
Vous voulez vérifier que vous tiendrez le délai ? Parlons de votre organisation.
Sources
- Règlement (UE) 2024/2847, Cyber Resilience Act, articles 14, 16, 64 et 69
- Commission européenne, obligations de signalement du CRA
- RFC 9116, le fichier security.txt
Partager : LinkedIn Facebook E-mail
Un projet à sécuriser ?
Échangeons sur votre périmètre, vos usages et vos priorités de sécurité.
Échanger avec un expert
Expertise cybersécurité IoT, IT, OT et Web.
Découvrir notre équipe