Sommaire de l’article
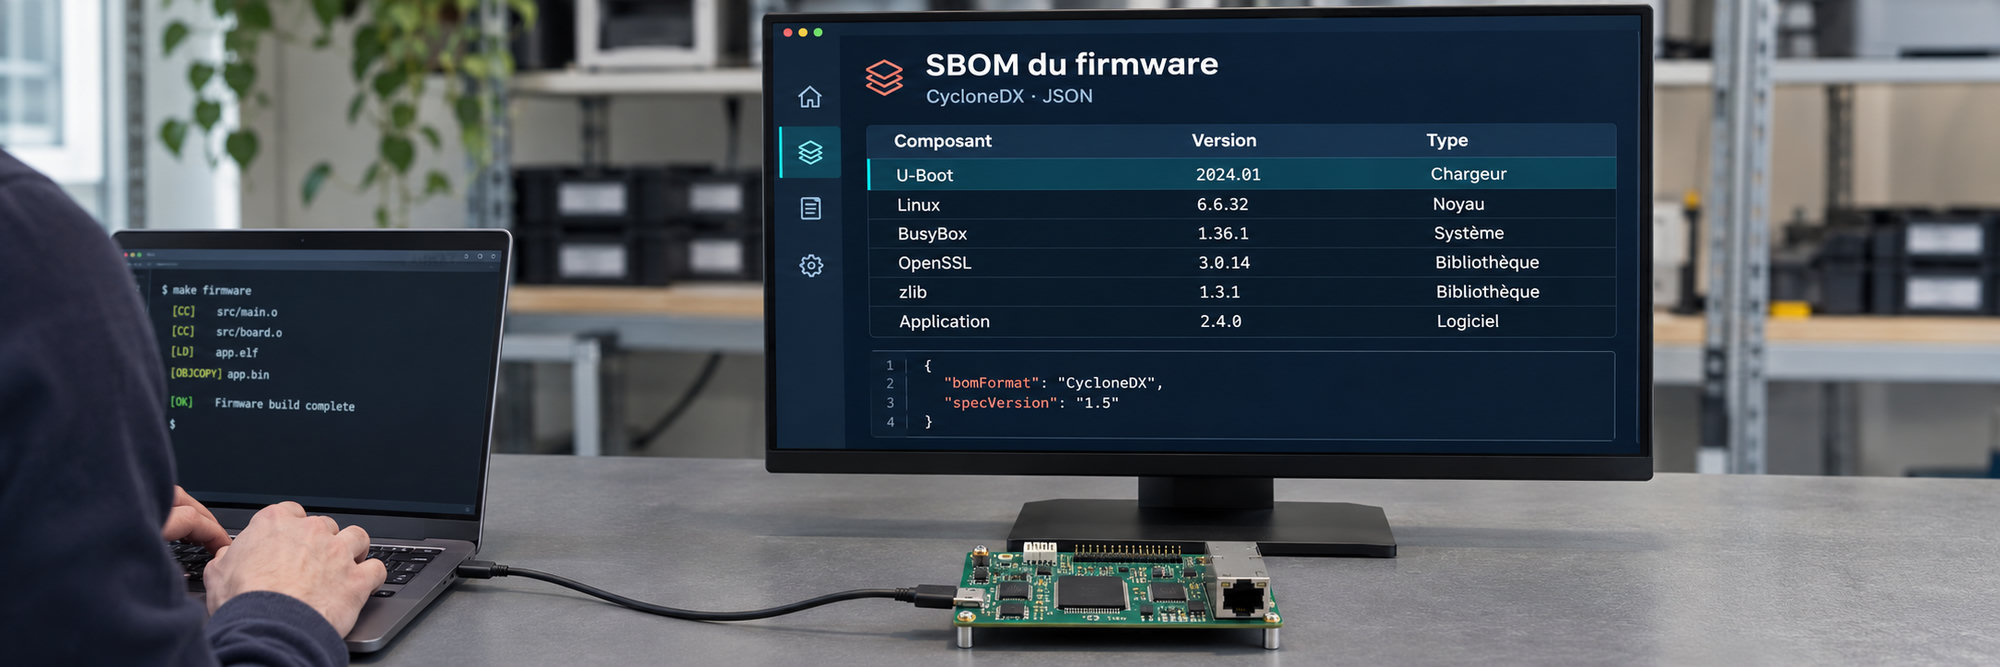
Un SBOM (Software Bill of Materials) est la liste des composants logiciels d’un produit : bibliothèques, noyau, chargeur d’amorçage, avec leurs versions et leurs fournisseurs. Pour une application web, un gestionnaire de paquets le produit presque seul. Pour un firmware, c’est plus délicat : une partie du logiciel arrive sous forme binaire, une autre a été copiée dans le dépôt il y a des années, et le numéro de version ne dit pas toujours quels correctifs ont été appliqués.
Le Cyber Resilience Act rend l’exercice obligatoire pour les produits comportant des éléments numériques. Voici comment le mener sur un produit embarqué.
Ce que demande le CRA
L’annexe I du règlement demande au fabricant d’identifier et documenter les composants de son produit, notamment en établissant une nomenclature logicielle dans un format courant et lisible par machine, couvrant au minimum les dépendances de premier niveau.
Ce SBOM fait partie de la documentation technique. Le règlement n’oblige pas à le publier : il doit pouvoir être fourni aux autorités de surveillance du marché sur demande motivée. Rien n’empêche de le partager avec des clients qui le demandent, ce qui devient courant dans les appels d’offres industriels.
Deux formats dominent : SPDX et CycloneDX. Les deux conviennent ; le choix dépend surtout des outils de vos clients et de votre chaîne d’analyse de vulnérabilités.
Ce que les outils de build savent produire
Linux embarqué avec Yocto
Yocto produit un SBOM SPDX nativement : la classe create-spdx est activée par défaut dans la distribution de référence. Les versions récentes produisent du SPDX 3.0, la version LTS Scarthgap du SPDX 2.2. Le SBOM décrit chaque recette, ses sources, ses licences et, si on le demande, les fichiers installés.
Linux embarqué avec Buildroot
Buildroot décrit chaque paquet avec la commande make show-info, et le script utils/generate-cyclonedx transforme cette description en SBOM CycloneDX, avec les identifiants CPE des paquets. La commande make legal-info, plus ancienne, produit la liste des licences mais pas un SBOM au sens strict.
Microcontrôleurs et RTOS
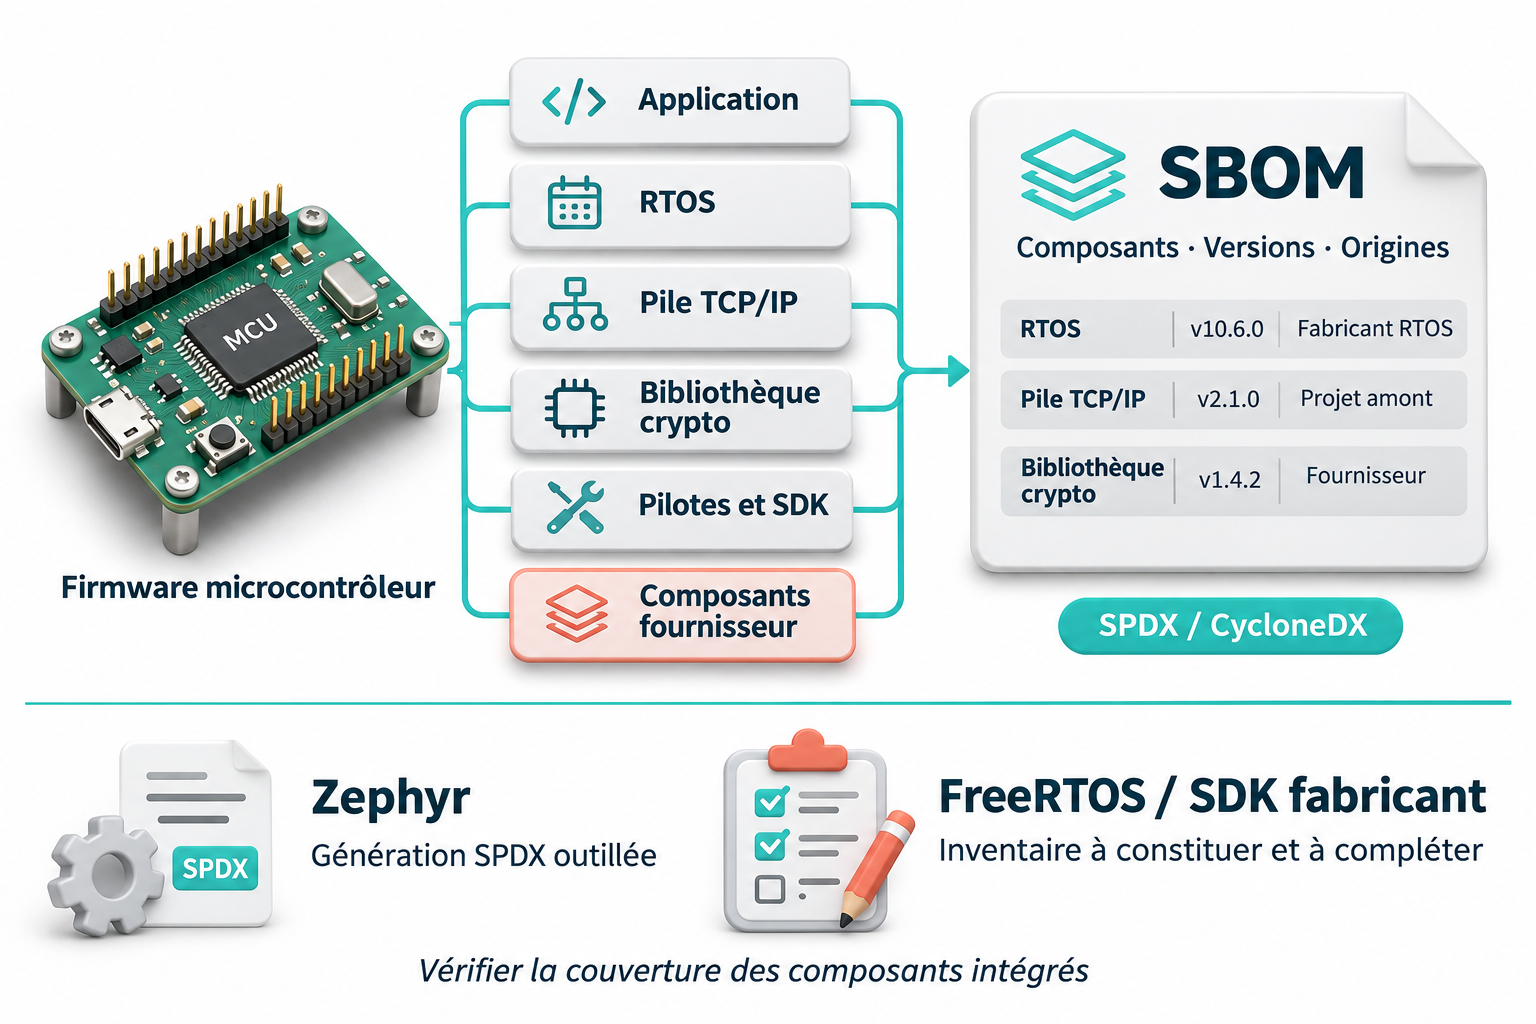
Zephyr produit un SBOM SPDX avec west spdx. Pour un projet bâti sur un SDK de fabricant de microcontrôleur ou sur FreeRTOS, il n’y a souvent aucun outil : les composants (pile TCP/IP, bibliothèque cryptographique, pilotes) sont dans l’arborescence du projet, et c’est à vous d’en tenir la liste.
Les composants que les outils oublient
Un SBOM produit par l’outil de build est un bon départ, rarement un document complet. Les mêmes absents reviennent souvent :
- Les blobs des fournisseurs : firmware Wi-Fi ou Bluetooth, microcode, bibliothèques livrées en binaire avec le BSP de la carte.
- Le code copié dans le dépôt : une version de mbedTLS ou de lwIP intégrée il y a cinq ans, parfois modifiée, que rien ne signale.
- Le chargeur d’amorçage et les éléments de démarrage sécurisé, construits à part du système.
- Le firmware des composants voisins : modem cellulaire, coprocesseur, contrôleur secondaire.
- Les correctifs appliqués : une version 1.2.3 corrigée par un patch local n’est plus la 1.2.3 publiée ; sans trace, l’analyse de vulnérabilités signalera des failles déjà corrigées.
Ces composants se déclarent à la main, dans un fichier versionné avec le code et fusionné au SBOM généré. Ce fichier doit vivre avec le projet : un composant ajouté sans mise à jour du SBOM est un angle mort.
Des identifiants qui permettent l’analyse
Un SBOM ne sert que si on peut le rapprocher des avis de sécurité. Chaque composant doit donc porter un identifiant normalisé : un Package URL (purl) ou un CPE, en plus de son nom, de sa version et de son fournisseur. Une empreinte (hash) des fichiers livrés permet de prouver qu’un binaire correspond bien au composant déclaré.
Pour un composant interne ou un blob sans identifiant public, un identifiant propre à l’entreprise, documenté, vaut mieux que rien.
Le VEX : dire ce qui ne s’applique pas
Croiser un SBOM de firmware avec les bases de vulnérabilités produit des dizaines d’alertes, dont beaucoup ne concernent pas le produit : fonction non compilée, option désactivée, code jamais atteint. Un document VEX (Vulnerability Exploitability eXchange) accompagne le SBOM et indique, pour chaque vulnérabilité, si le produit est affecté, non affecté, corrigé ou en cours d’analyse, avec la justification.
Le VEX évite de refaire la même analyse à chaque demande d’un client, et il sert de base le jour où une vulnérabilité devient critique. CycloneDX, OpenVEX et CSAF savent l’exprimer ; côté Yocto, l’outil sbom-cve-check exploite directement le SBOM SPDX produit par le build.
Intégrer le SBOM à la chaîne de build
Un SBOM rédigé une fois pour la certification devient faux à la première mise à jour. Il doit être produit automatiquement, à chaque version :
- Générer le SBOM dans l’intégration continue, avec le firmware, puis y fusionner les composants déclarés à la main.
- Contrôler qu’aucun composant n’a perdu sa version ou son identifiant, et comparer avec la version précédente : un composant apparu sans explication mérite une question.
- Signer et archiver le SBOM avec le firmware, pendant toute la période de support du produit.
- Analyser régulièrement les SBOM des versions encore déployées, pas seulement celui de la dernière.
Ce dernier point compte : le SBOM décrit ce qui a été livré, mais le parc évolue avec les mises à jour et les interventions. Il faut aussi savoir ce qui tourne réellement sur les appareils.
Ce que nous faisons avec vous
Nous établissons ou vérifions le SBOM de vos produits lors d’un audit de sécurité produit, en le confrontant au firmware réellement extrait de la carte. Nous intégrons sa production à votre chaîne de build dans le cadre d’une mise en conformité CRA ou de la conception électronique et firmware de vos produits.
Vous devez produire un SBOM pour un firmware ? Parlons de votre produit.
Sources
- Règlement (UE) 2024/2847, Cyber Resilience Act, annexe I, partie II
- Yocto Project, « Creating a Software Bill of Materials »
- Manuel de Buildroot
- Zephyr, commande
west spdx - Spécification SPDX et spécification CycloneDX
- Spécification Package URL (purl)
- Spécification OpenVEX
- sbom-cve-check
Partager : LinkedIn Facebook E-mail
Un projet à sécuriser ?
Échangeons sur votre périmètre, vos usages et vos priorités de sécurité.
Échanger avec un expert
Expertise cybersécurité IoT, IT, OT et Web.
Découvrir notre équipe