Sommaire de l’article
Une API (Application Programming Interface) est la porte par laquelle une application mobile, un objet connecté ou un site web parle au serveur. Contrairement à une page web, elle ne cache rien derrière une interface : chaque requête donne directement accès aux données et aux fonctions. Un attaquant n’a pas besoin de l’application officielle ; il appelle l’API lui-même, avec ses propres paramètres.
L’OWASP, référence de la sécurité applicative, publie un classement des risques propres aux API. Voici ceux que l’on retrouve le plus souvent en pratique.
Le contrôle d’accès par objet (BOLA, IDOR)
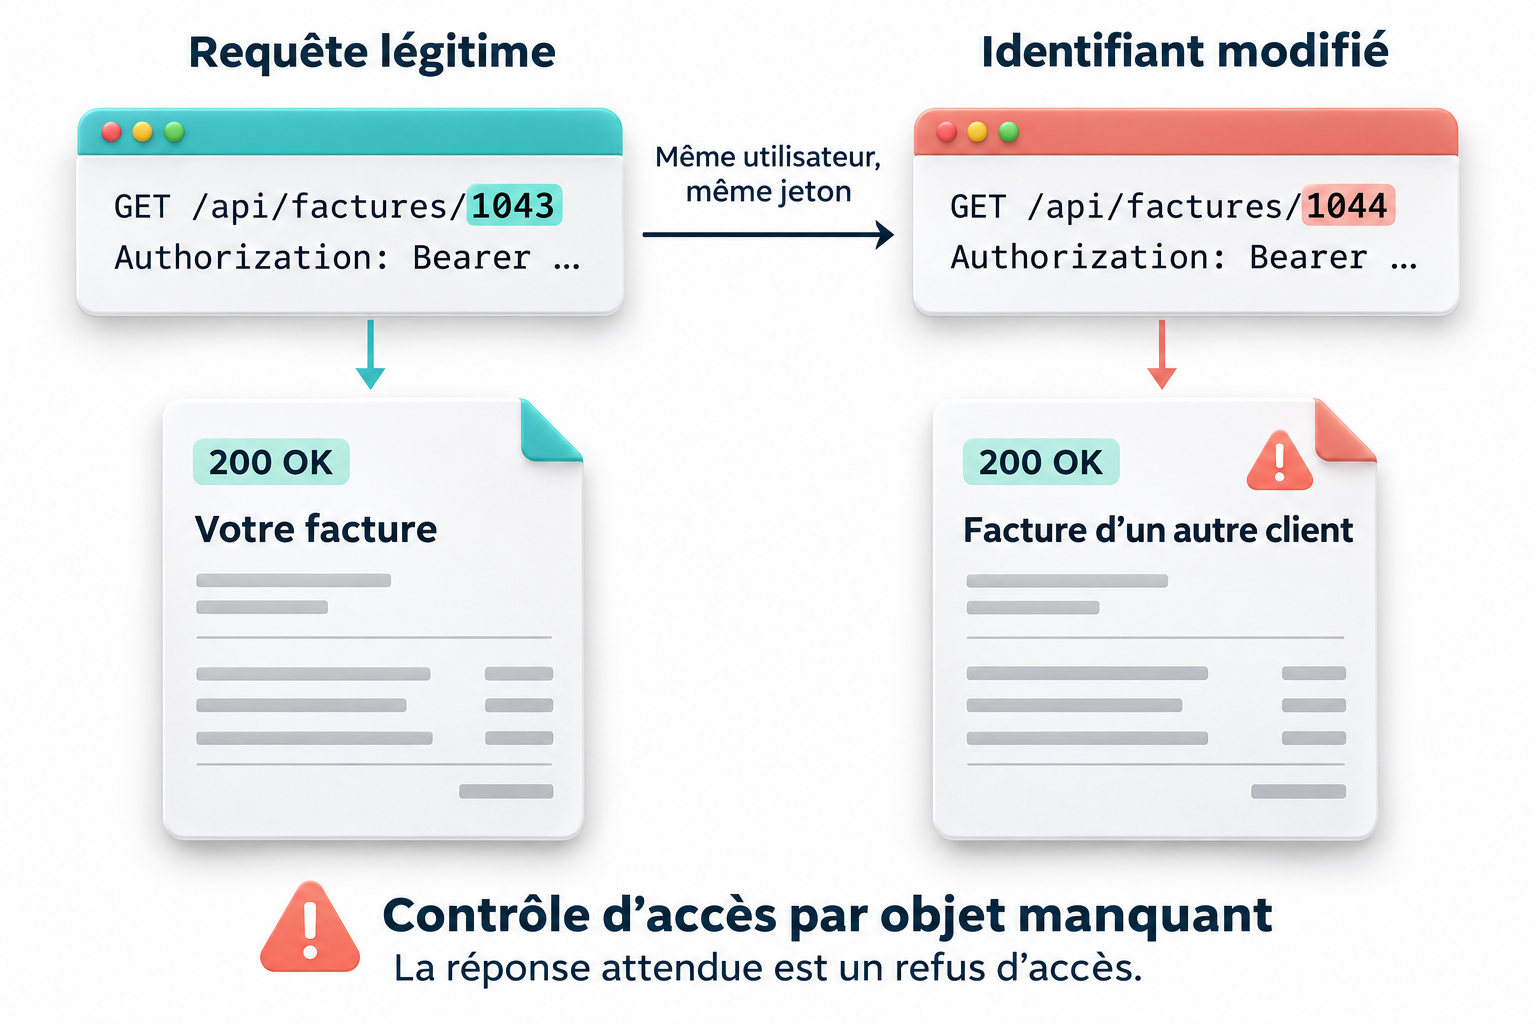
C’est la faille numéro un du classement OWASP. L’API vérifie que l’utilisateur est connecté, mais pas qu’il a le droit d’accéder à l’objet demandé.
Exemple : GET /api/factures/1043 renvoie la facture de l’utilisateur. En remplaçant 1043 par 1044, il obtient celle d’un autre client. Sur un objet connecté, la même erreur permet de piloter l’appareil d’un voisin.
Correction : vérifier, à chaque requête et côté serveur, que l’objet appartient à l’utilisateur ou qu’il a le droit d’y accéder. Des identifiants aléatoires compliquent la tâche de l’attaquant, mais ne remplacent pas cette vérification.
L’authentification fragile
- Des jetons mal vérifiés : signature non contrôlée, algorithme accepté sans vérification, date d’expiration ignorée.
- Des jetons qui ne meurent jamais, ou qui restent valides après la déconnexion ou le changement de mot de passe.
- Pas de limite sur les tentatives de connexion ou la réinitialisation du mot de passe, ce qui ouvre la porte aux attaques par force brute.
Les propriétés trop exposées
L’API renvoie l’objet complet, et l’application mobile n’affiche que ce qui l’intéresse. Mais l’attaquant voit tout : adresse, téléphone, rôle, champs internes. À l’inverse, en écriture, l’API accepte parfois des champs qu’elle ne devrait pas, comme "role": "admin" ajouté dans une requête de mise à jour du profil.
Correction : définir explicitement les champs renvoyés et les champs modifiables pour chaque opération.
Le contrôle d’accès par fonction
Les fonctions d’administration sont présentes dans la même API, simplement absentes de l’interface des utilisateurs ordinaires. Un appel direct à /api/admin/utilisateurs fonctionne avec un compte standard.
L’absence de limites
Sans limite de débit, de taille ou de pagination, une API se laisse aspirer en quelques minutes, ou saturer volontairement. Certaines fonctions coûteuses (envoi de SMS, génération de documents) deviennent une source de facture pour l’entreprise.
Les API oubliées
Une ancienne version (/api/v1/) reste en ligne à côté de la nouvelle, sans les corrections. Un environnement de test exposé sur Internet contient des données réelles. On ne protège pas ce que l’on ne connaît pas : l’inventaire des API exposées fait partie de la sécurité.
Pourquoi un scanner ne suffit pas
Ces failles sont logiques : la requête est valide, la réponse aussi ; seul le contexte (à qui appartient cet objet ?) dit qu’il y a un problème. Un scanner automatique ne le sait pas.
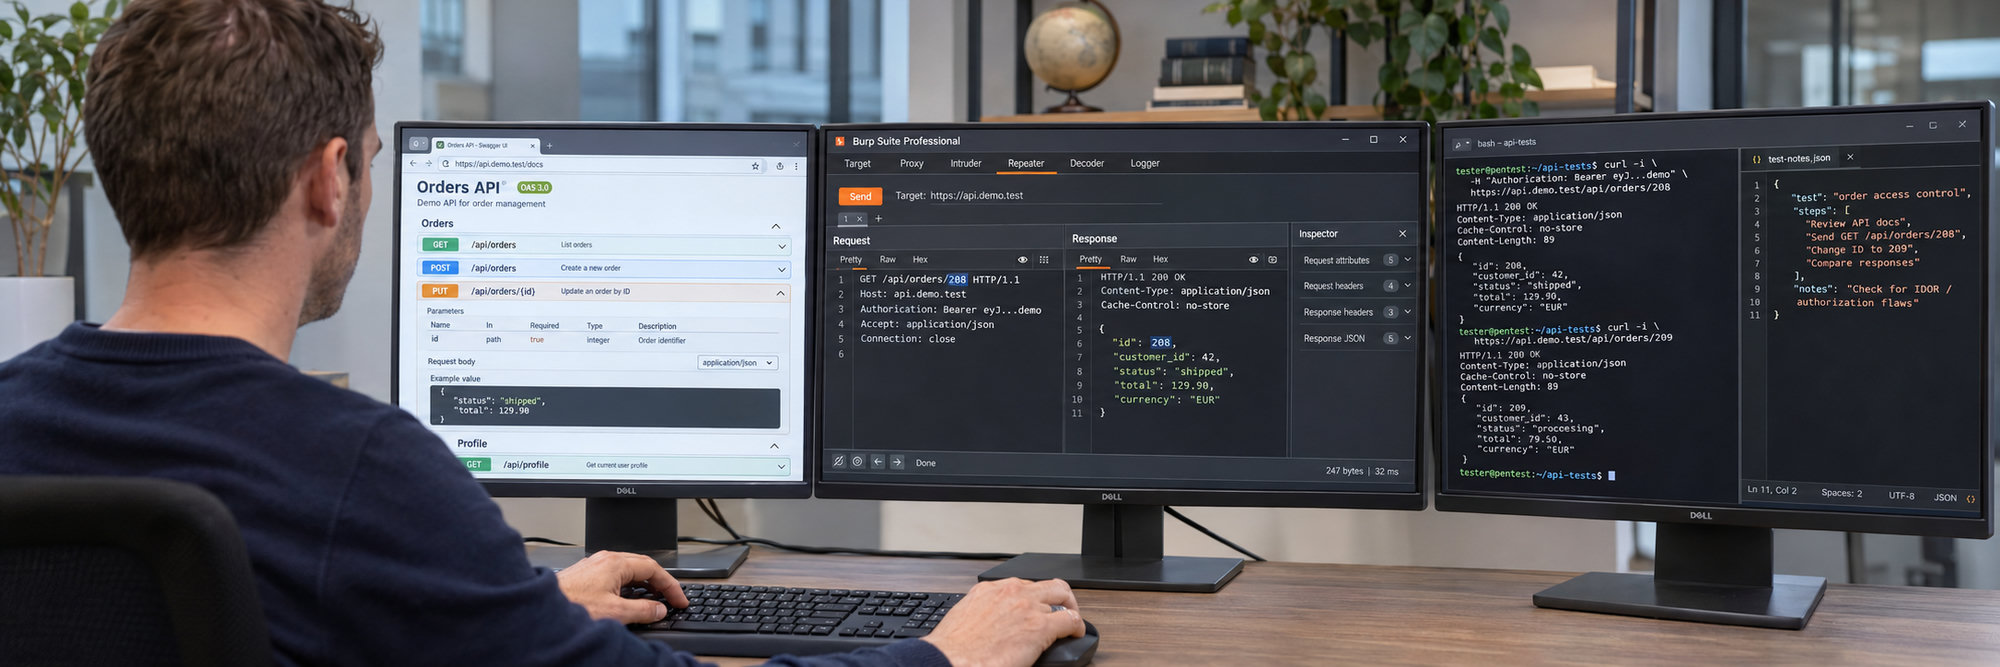
Un test d’intrusion d’API se mène donc avec plusieurs comptes de rôles différents, en comprenant la logique métier : on rejoue les requêtes d’un utilisateur avec la session d’un autre, on modifie les identifiants, on ajoute des champs, on appelle des fonctions qui ne sont pas proposées. La documentation de l’API (OpenAPI, collection Postman) accélère le travail ; à défaut, on l’observe depuis l’application.
Ce que nous faisons avec vous
Nous réalisons des tests d’intrusion web et API, y compris les API des applications mobiles et des objets connectés. Nous accompagnons vos développeurs pour corriger et prévenir : audit de code, accompagnement des équipes de développement, et la formation « Sécurisation d’une application Web ».
Vous voulez tester vos API ? Parlons de votre application.
Sources
- OWASP, API Security Top 10 2023
- OWASP, Web Security Testing Guide
- RFC 8725, bonnes pratiques pour les jetons JWT
- ANSSI, recommandations pour la sécurisation des sites web
Partager : LinkedIn Facebook E-mail
Un projet à sécuriser ?
Échangeons sur votre périmètre, vos usages et vos priorités de sécurité.
Échanger avec un expert
Expertise cybersécurité IoT, IT, OT et Web.
Découvrir notre équipe