Sommaire de l’article
La directive européenne NIS 2 aurait dû être transposée par les États membres en octobre 2024. Elle étend les obligations de cybersécurité à des milliers d’entités dans 18 secteurs, des transports à la fabrication de produits, en passant par la gestion de l’eau, les services numériques et l’agroalimentaire.
En France, l’entrée en vigueur se fait attendre. Ce retard ne change pourtant rien à l’essentiel : les mesures attendues sont connues, et les entreprises qui s’y mettent maintenant seront prêtes le jour où le texte s’appliquera.
Où en est la loi en France
Le projet de loi relatif à la résilience des infrastructures critiques et au renforcement de la cybersécurité, dit loi Résilience, transpose NIS 2 et deux autres textes européens. Le Sénat l’a adopté en mars 2025. L’Assemblée nationale ne l’a pas encore examiné en séance, et il n’a pas été inscrit à la session extraordinaire de juillet 2026.
Le 8 juillet 2026, la Commission européenne a saisi la Cour de justice de l’Union européenne contre la France, l’Irlande, les Pays-Bas et l’Espagne pour défaut de transposition, en demandant des sanctions financières. La pression pour une adoption rapide est donc forte, mais le calendrier reste incertain.
Une fois la loi votée, des décrets d’application préciseront les modalités, et des délais de mise en conformité sont attendus. Ils ne laisseront pas pour autant le temps de tout reprendre de zéro.
Le ReCyF : les mesures sont déjà connues
Le 17 mars 2026, l’ANSSI a publié le Référentiel Cyber France (ReCyF), sous forme de document de travail. Il décrit les mesures de sécurité qui permettent d’atteindre les objectifs de NIS 2, avec un principe de proportionnalité : l’effort attendu dépend de la taille et de l’exposition de l’entité.
Le ReCyF n’est pas obligatoire par défaut. Mais une entité qui l’applique pourra s’en prévaloir en cas de contrôle. C’est donc la grille de lecture la plus sûre pour se préparer dès maintenant.
18secteurs couverts par la directive, dans ses annexes I et IISource : NIS 2
24 hpour l’alerte précoce d’un incident importantSource : NIS 2, article 23
10 M€ ou 2 %plafond minimal des amendes pour une entité essentielleSource : NIS 2, article 34
Les chantiers à lancer maintenant
Savoir si vous êtes concerné
La première étape est de vérifier si votre entreprise entre dans le champ de la directive, et dans quelle catégorie : entité essentielle ou importante. L’activité exercée et la taille comptent, mais aussi les liens avec d’autres entreprises du groupe. Le service MonEspaceNIS2 de l’ANSSI propose un test d’éligibilité ; notre page NIS 2 détaille les critères.
Impliquer la direction
NIS 2 rend les organes de direction responsables : ils approuvent les mesures de gestion des risques, en supervisent la mise en œuvre et doivent suivre une formation. Un premier temps d’échange avec le comité de direction, appuyé sur une sensibilisation des dirigeants, permet de fixer les priorités et les budgets.
Faire l’état des lieux
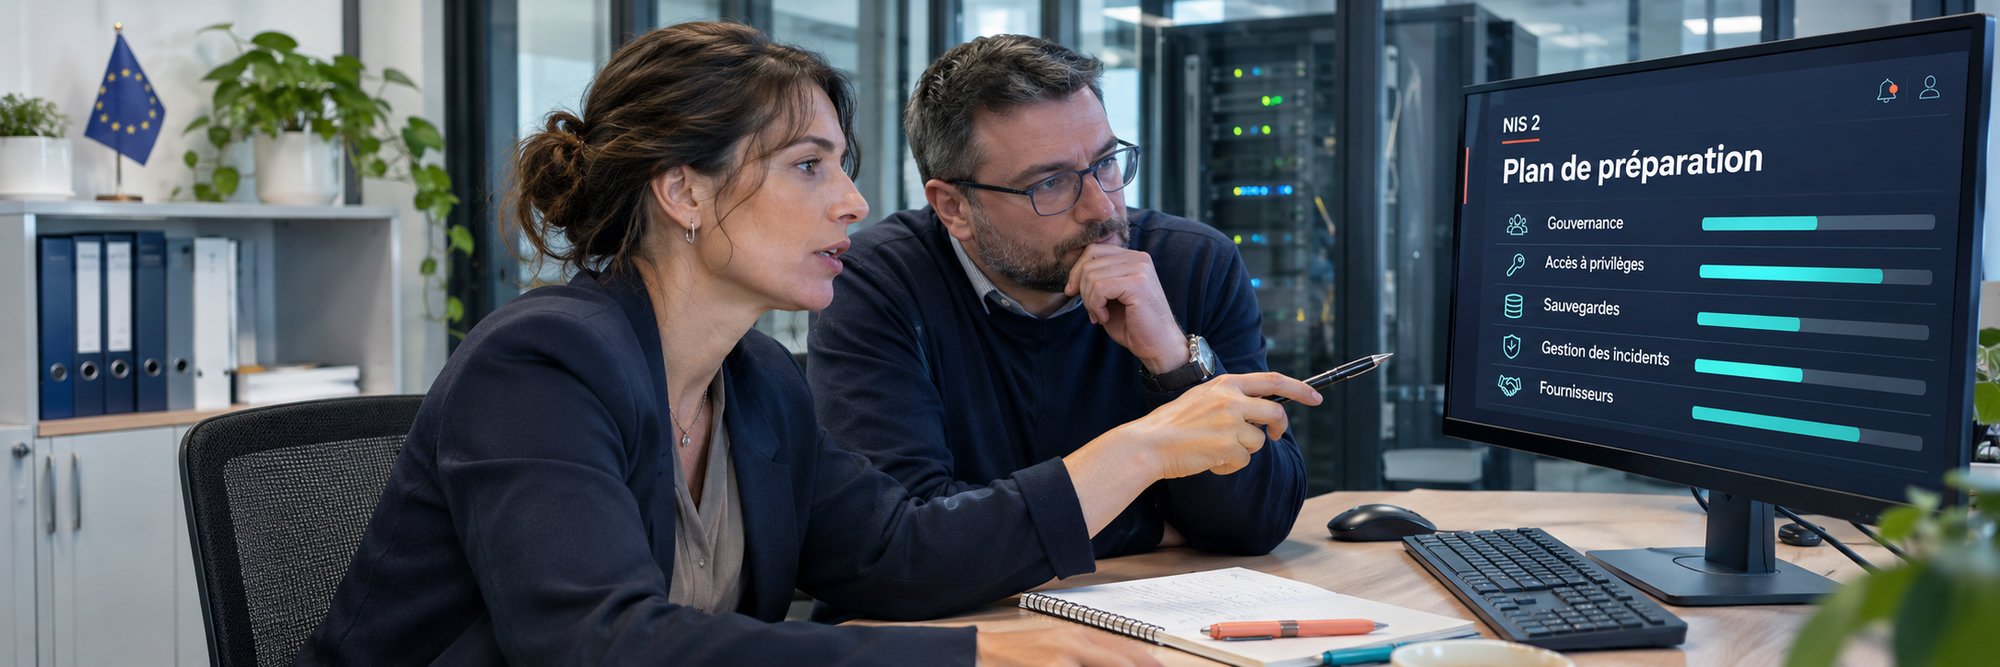
Comparer la situation actuelle au ReCyF donne une liste d’écarts, à classer par risque et par effort. Un audit d’architecture et de configuration fournit les constats techniques, qui pèsent plus lourd qu’une procédure déclarative le jour d’un contrôle.
Traiter les mesures techniques qui prennent du temps
Certaines mesures demandent des mois de travail, et sont utiles quel que soit le texte final :
- Les comptes à privilèges : authentification multifacteur, comptes d’administration séparés, revue des droits. L’Active Directory est souvent le premier chantier.
- Les sauvegardes : au moins une copie hors ligne, et des restaurations réellement testées.
- La segmentation du réseau, y compris entre informatique de gestion et systèmes industriels.
- La gestion des correctifs et la journalisation, pour détecter un incident et en reconstituer le déroulé.
Préparer la gestion des incidents
NIS 2 impose une alerte précoce sous 24 heures, une notification sous 72 heures et un rapport final dans le mois. Il faut savoir qui détecte, qui décide, qui notifie, et avoir répété la procédure au moins une fois.
Regarder ses fournisseurs
La sécurité de la chaîne d’approvisionnement fait partie des mesures attendues. Les entités concernées vont interroger leurs fournisseurs, y compris des PME qui ne relèvent pas elles-mêmes de la directive : mieux vaut avoir préparé ses réponses.
Ce que nous faisons avec vous
Nous évaluons votre préparation au regard du ReCyF, corrigeons avec vos équipes les mesures techniques prioritaires et tenons les preuves à jour : c’est notre accompagnement NIS 2. Pour les organisations sans responsable de la sécurité à plein temps, un RSSI à temps partagé pilote la démarche dans la durée.
Vous voulez savoir où vous en êtes ? Parlons de votre périmètre.
Sources
- Directive (UE) 2022/2555, NIS 2, articles 20, 21, 23 et 34
- ANSSI, la directive NIS 2 et le Référentiel Cyber France (ReCyF)
- MonEspaceNIS2, le service de l’ANSSI
- AEF info, saisine de la CJUE par la Commission
Partager : LinkedIn Facebook E-mail
Un projet à sécuriser ?
Échangeons sur votre périmètre, vos usages et vos priorités de sécurité.
Échanger avec un expert
Expertise cybersécurité IoT, IT, OT et Web.
Découvrir notre équipe