Actualités
Les actualités de Lootus Security et Lootus Academy : conformité, tests d'intrusion, cybersécurité IoT et formations.
Tous nos articles
 CRA : savoir ce qui tourne réellement sur son parc
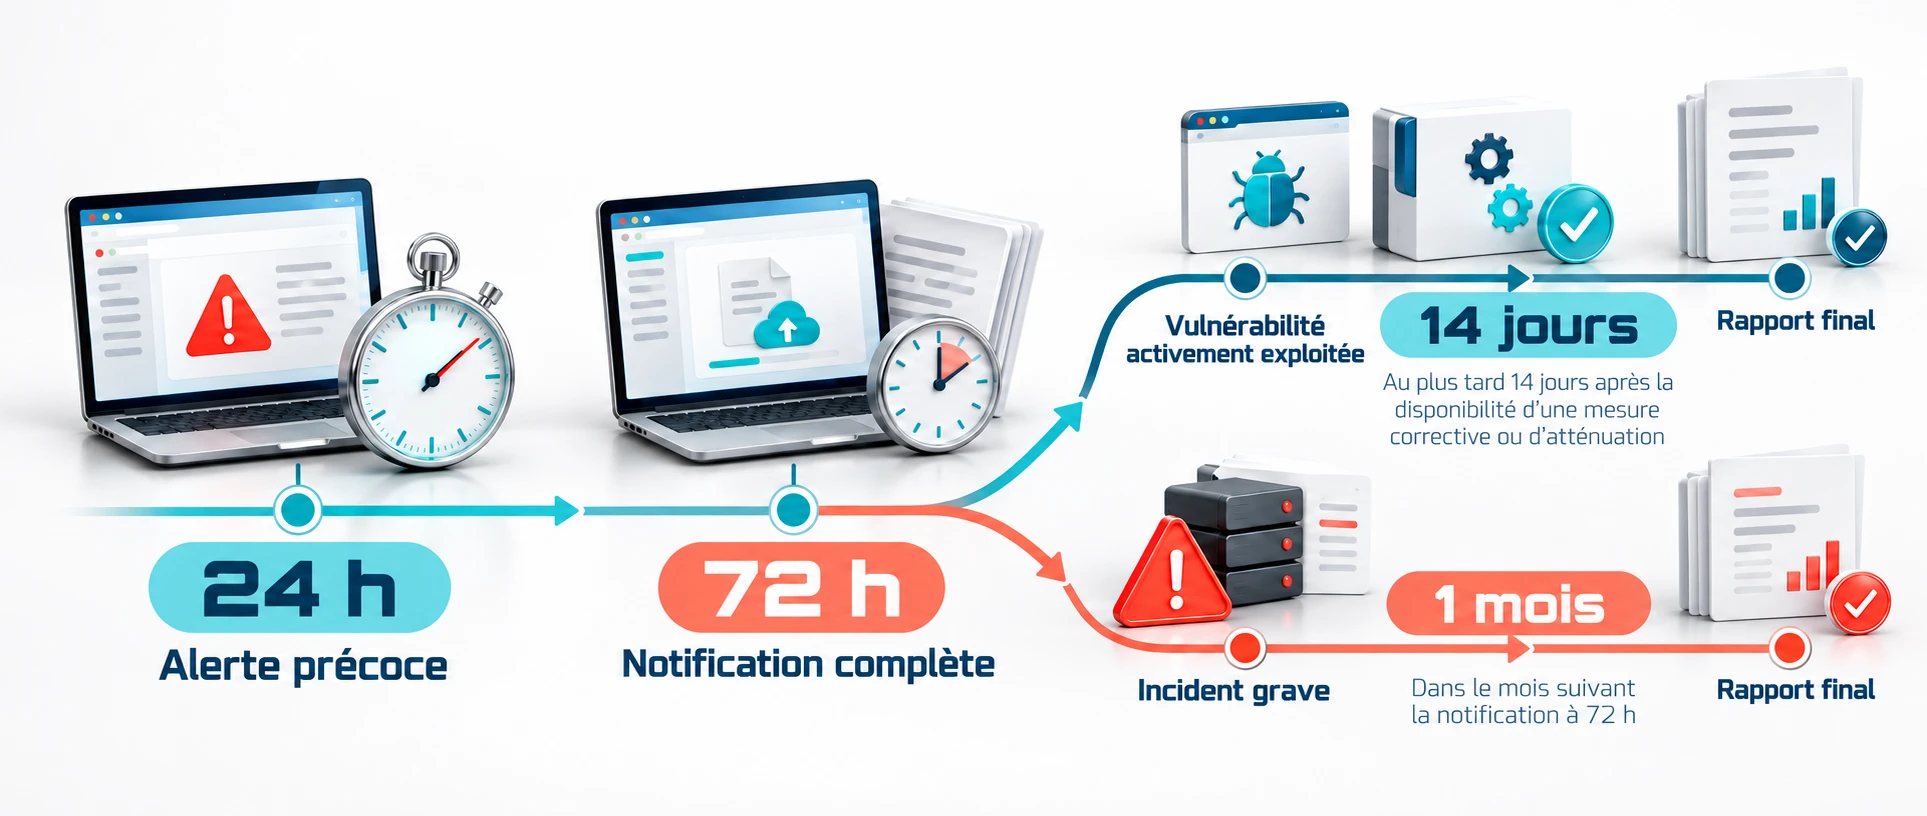
Le Cyber Resilience Act demande une nomenclature logicielle, des correctifs pendant toute la période de support et un signalement sous 24 heures. Tout cela suppose de savoir ce qui tourne, aujourd’hui, sur les produits déjà livrés.
 Cyber Resilience Act : qui est concerné et quelles obligations en 2026-2027
Qui relève du CRA, quelle catégorie de produit retenir et quelles obligations préparer pour 2026–2027 ? Les repères utiles aux fabricants, avec les échéances et les voies d’évaluation.
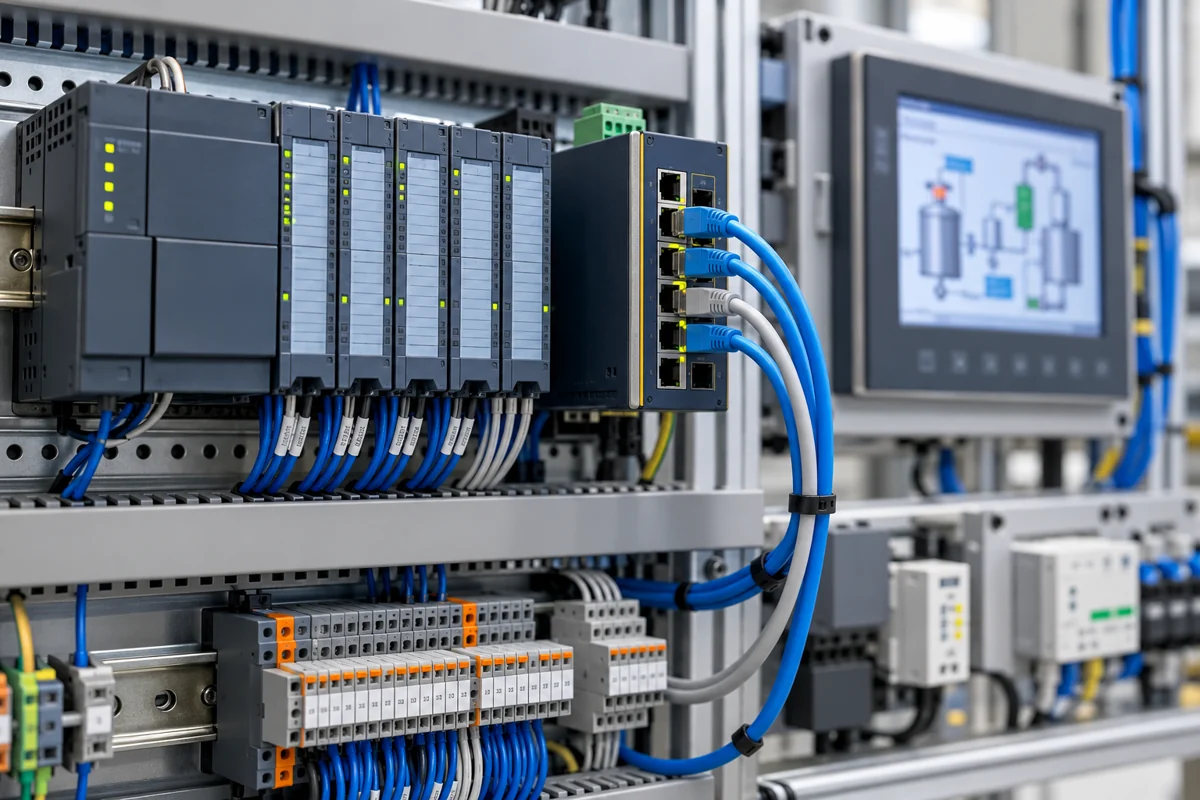 Accès distant industriel : sortir du VPN et du port ouvert
Télémaintenance, astreinte, prestataires : l’accès distant est devenu indispensable sur les sites industriels, et il en est souvent le point faible. Les principes d’un accès maîtrisé, et un exemple concret.
 Écosystème cyber breton : acteurs, évènements et atouts
Rennes et la Bretagne réunissent des acteurs de la recherche, de l’industrie, de la formation et de la cybersécurité. Découvrez cet écosystème et ses complémentarités.
 Test d’intrusion Web : un levier essentiel de sécurité
Identifier les failles exploitables, comprendre leurs impacts et renforcer la sécurité de vos applications Web.
 Mise en conformité EN 18031 : obligations et accompagnement
Comprendre les enjeux de l’EN 18031 et organiser l’évaluation de la cybersécurité de vos équipements radio connectés.
 Cybersécurité IoT : une sécurité à 360°
Du matériel au cloud, la sécurité d’un produit connecté se construit à l’échelle de tout son écosystème.
 Sécurité Active Directory : les contrôles prioritaires
Dans la plupart des attaques par rançongiciel, l’Active Directory est l’étape décisive : une fois administrateur du domaine, l’attaquant contrôle tout le système d’information. Voici les faiblesses que l’on retrouve le plus souvent en audit, et l’ordre dans lequel les corriger.
 Mise à jour sécurisée d’un système embarqué : signer, vérifier, revenir en arrière
La mise à jour à distance (OTA ou FOTA) est ce qui permet de corriger une faille sur un parc déjà livré. Mal conçue, elle devient aussi le moyen le plus simple d’installer un logiciel malveillant sur tous les appareils à la fois. Voici comment la concevoir.